
DevOps
Docker-Entwicklungsworkflows, die wirklich funktionieren
Hör auf, im Alltag mit Docker zu kämpfen: Multi-Stage-Builds, Bind Mounts, Compose-Overrides und die Muster, die Container nativ wirken lassen.
·3 Min. Lesezeit
Kategorien
Pipelines & Infrastruktur · 34 Artikel · Seite 1 von 3
Hör auf, im Alltag mit Docker zu kämpfen: Multi-Stage-Builds, Bind Mounts, Compose-Overrides und die Muster, die Container nativ wirken lassen.
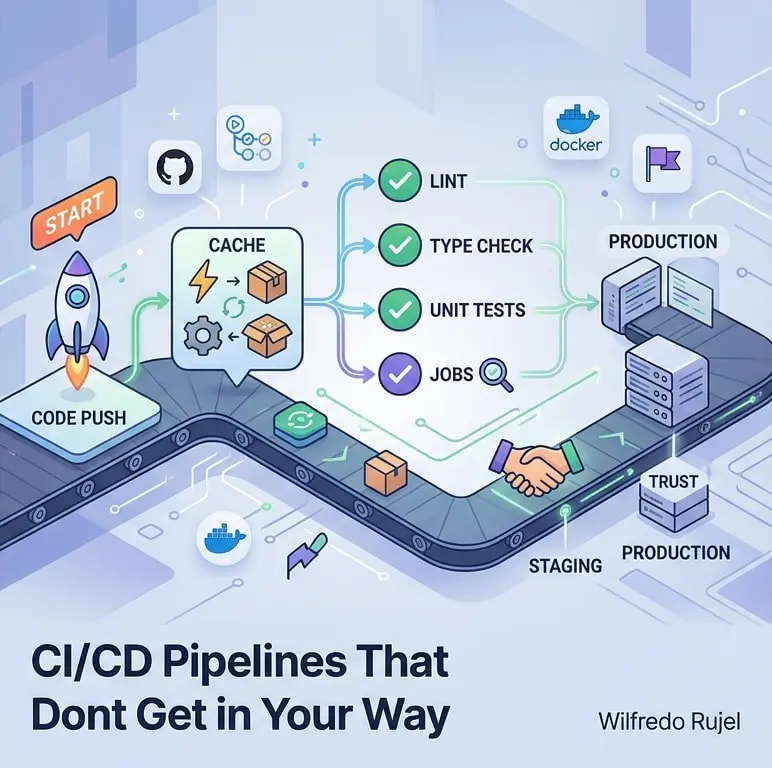
Wie man CI/CD-Pipelines baut, die schnell, zuverlässig und vertrauenswürdig sind: Caching, Parallelisierung, Umgebungsparität und Deployment-Strategien.

Monitoring und Alerting, das echte Probleme zeigt: SLO-Alerts, symptombasierte Erkennung, Eskalationsrouting, Runbooks und Rauschreduzierung.
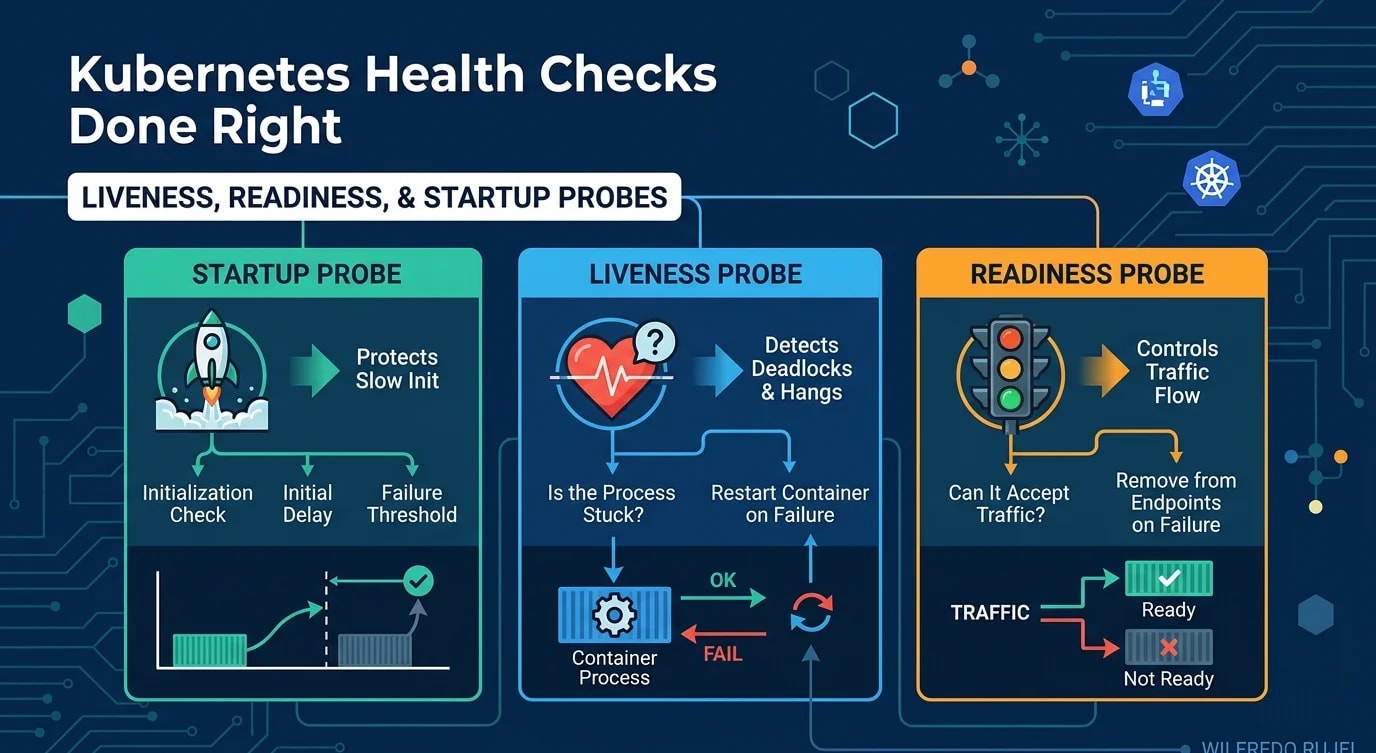
Konfiguriere Liveness-, Readiness- und Startup-Probes korrekt, um Kaskadenausfälle und unnötige Neustarts zu verhindern und Traffic richtig zu lenken.

Praxisnahe Anleitung zur Cloud-Infrastruktur mit Pulumi und TypeScript: Ressourcenkomposition, State-Management, Secrets und Infrastruktur-Tests.
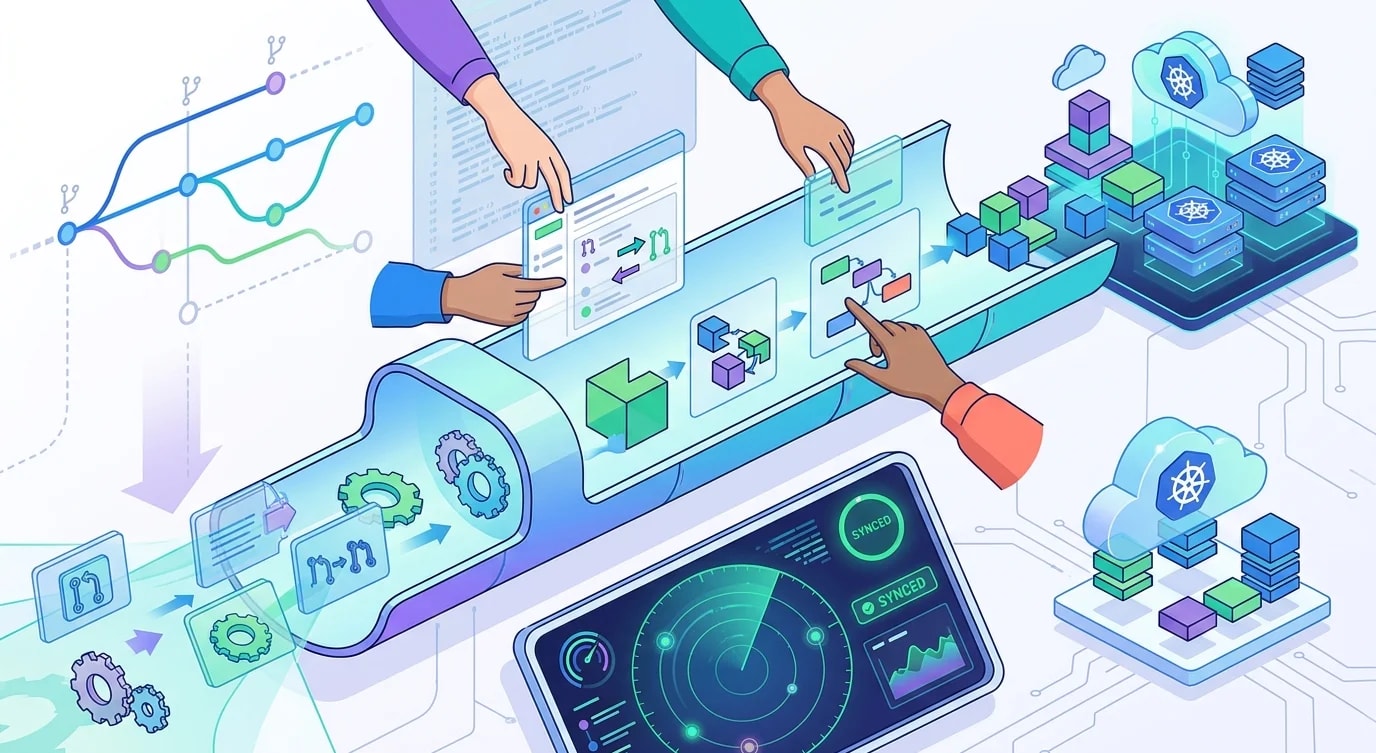
Praktischer Leitfaden zu GitOps mit Flux und ArgoCD: Repo-Struktur, Drift-Erkennung, automatisierte Reconciliation und Progressive Delivery.

Praxisnaher Leitfaden zu Zero-Downtime-Deployments: Blue-Green, Canary-Releases und Rolling Updates mit automatisiertem Rollback.
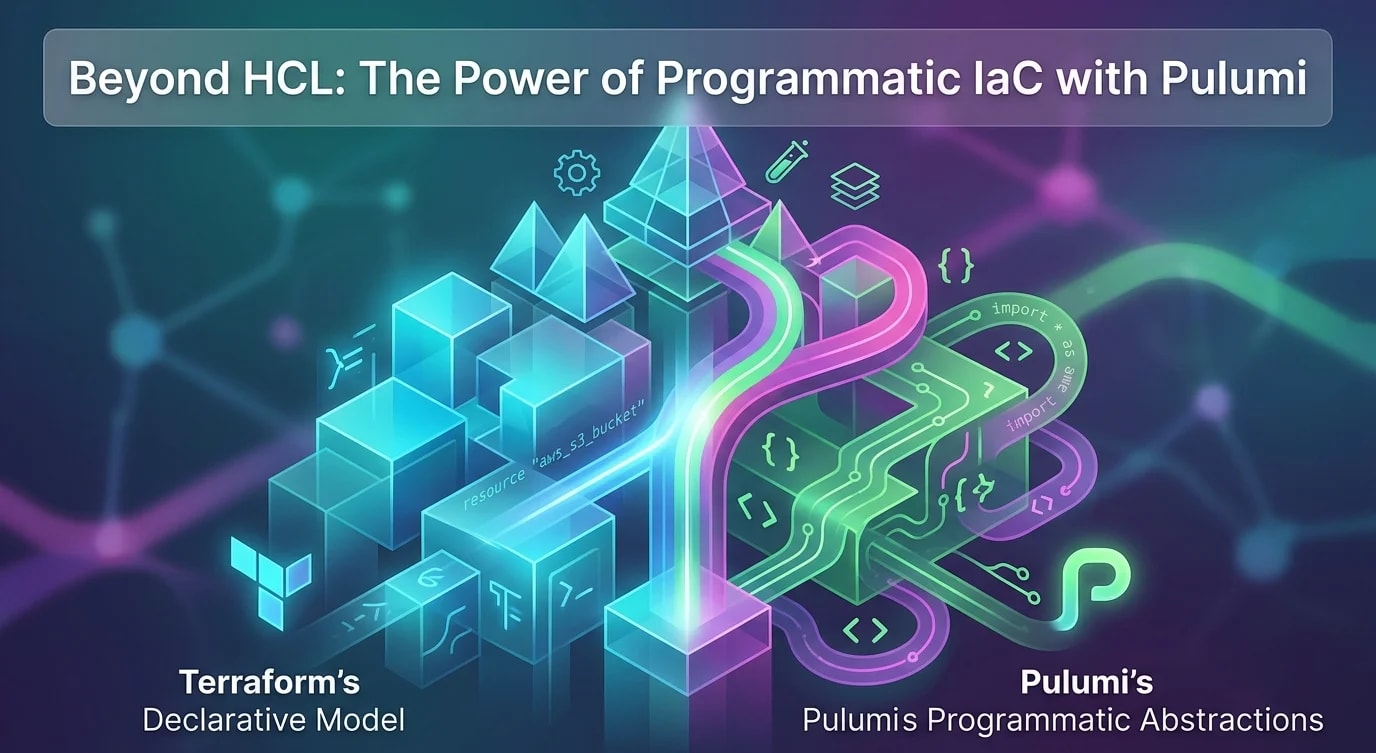
Praktischer Vergleich von Pulumi und Terraform: wie echte Programmiersprachen Abstraktionen, Tests und Komposition ermöglichen, die HCL nicht kann.

Service-Mesh-Architektur mit Istio und Linkerd: Traffic-Management, mutual TLS, Observability, Circuit Breaking — und wann es sich nicht lohnt.

Baue einen vollständigen Observability-Stack mit Prometheus, strukturiertem JSON-Logging und OpenTelemetry — und verbinde die Signale sinnvoll.
GitOps-Workflows, die Kubernetes-Infrastruktur über Pull Requests mit ArgoCD und Flux verwalten: Repo-Struktur, Sync-Policies, Health Checks, Rollback.
Requests, Limits und QoS-Klassen in Kubernetes plus HPA, VPA und Cluster Autoscaling — Konfigurationen zwischen Performance, Kosten und Stabilität.