
DevOps
Muster für Infrastruktur-Tests mit Terratest und Pulumi
Praktische Infrastruktur-Tests mit Terratest und Pulumi: von Unit-Tests der Ressourcenkonfiguration bis zu Integrationstests in echten Cloud-Umgebungen.
·5 Min. Lesezeit
Tags
35 Artikel · Seite 2 von 3
Praktische Infrastruktur-Tests mit Terratest und Pulumi: von Unit-Tests der Ressourcenkonfiguration bis zu Integrationstests in echten Cloud-Umgebungen.

GitOps mit ArgoCD für Kubernetes: Application-of-Applications, Secret-Handling, Drift-Erkennung, Multi-Cluster-Sync und progressive Rollouts.

Entwirf interne Entwicklerplattformen, die Infrastruktur abstrahieren, Self-Service bieten, kognitive Last senken und Delivery beschleunigen.

Praktische Techniken zur Härtung von Docker-Containern: Image-Scans, Least Privilege, Secrets-Management, Netzwerkrichtlinien und Laufzeit-Monitoring.

Wie man CPU- und Speicher-Requests und -Limits richtig setzt und dabei OOMKills, CPU-Drosselung und verschwendete Cluster-Kapazität vermeidet.
Von zwei Tagen Onboarding auf zwanzig Minuten – mit Dev Containers, Shell-Skripten und Infrastructure as Code für Umgebungen per einzelnem Befehl.
Wie man On-Call-Rotationen baut, die Systeme zuverlässig halten, ohne das Team auszubrennen: Scheduling, Eskalation, Runbooks, Incident Response.
Wie Dependency-Confusion-Angriffe Paketmanager ausnutzen, um Schadcode einzuschleusen — und welche Maßnahmen deine Lieferkette wirklich schützen.

Wie man einen vollständigen Observability-Stack baut, der Traces, strukturierte Logs und Metriken verbindet — schneller als reines Monitoring.

Praktische GitHub-Actions-Muster für CI/CD, Code-Qualitätsprüfungen, Dependency-Updates und Release-Workflows — mit wiederverwendbaren Workflows.

So speichern, rotieren und verteilen Sie Secrets sicher über mehrere Umgebungen hinweg – mit HashiCorp Vault, AWS Secrets Manager und Kubernetes Secrets.
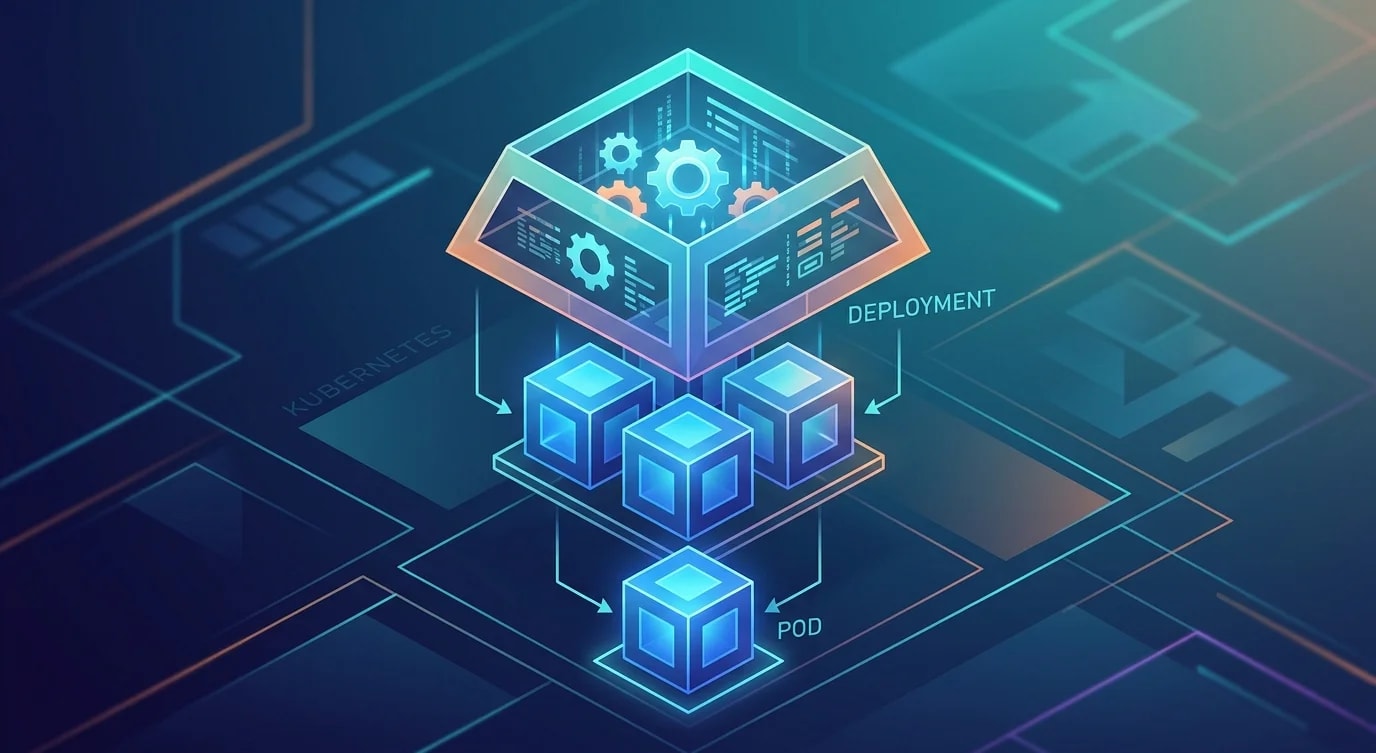
Ein praxisnaher Leitfaden zu Kubernetes Pods, Deployments und Services, der die wichtigsten Grundkonzepte für den Betrieb von Produktions-Workloads behandelt.