Backend
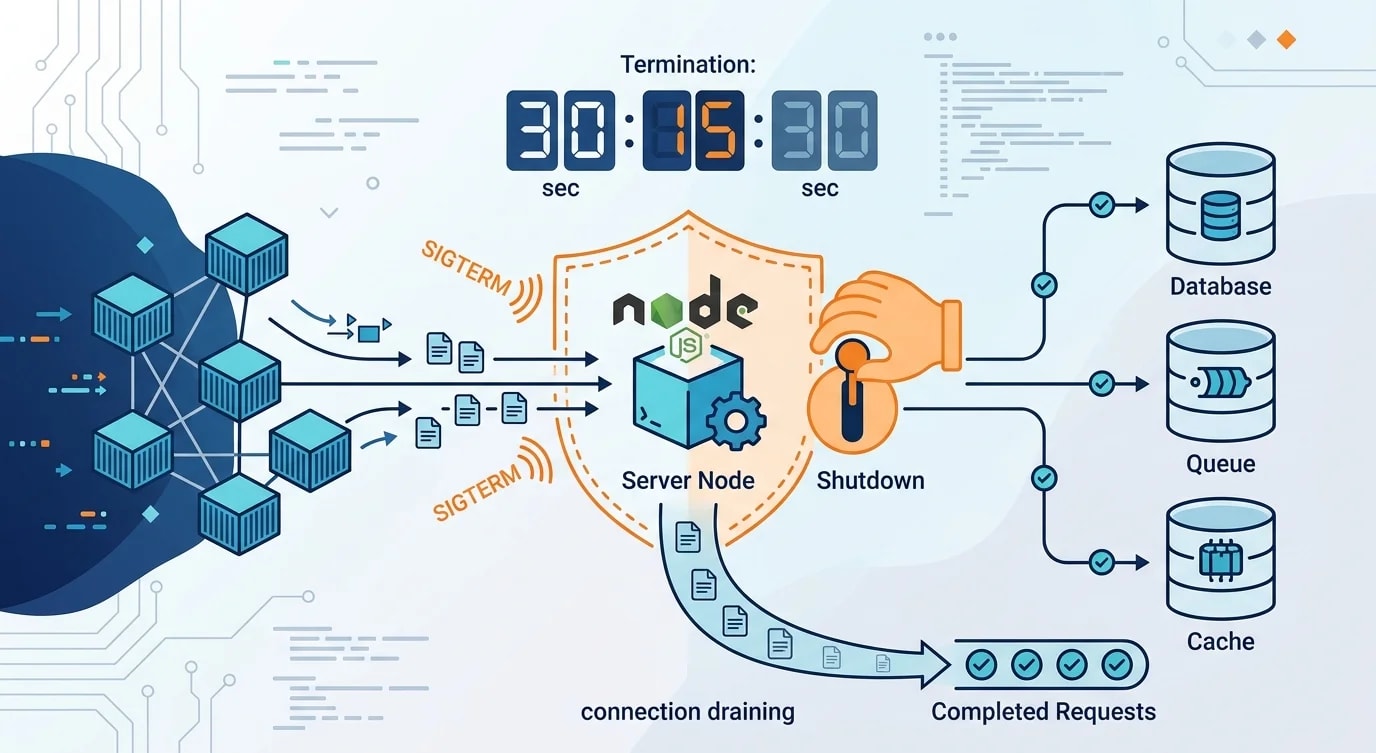
Graceful Shutdown in Node.js-Produktionsdiensten
Die meisten Node.js-Dienste verlieren bei jedem Deployment laufende Requests: SIGTERM korrekt behandeln, Verbindungen drainen, sauber beenden.
·5 Min. Lesezeit
Tags
35 Artikel · Seite 1 von 3
Die meisten Node.js-Dienste verlieren bei jedem Deployment laufende Requests: SIGTERM korrekt behandeln, Verbindungen drainen, sauber beenden.

Hör auf, im Alltag mit Docker zu kämpfen: Multi-Stage-Builds, Bind Mounts, Compose-Overrides und die Muster, die Container nativ wirken lassen.
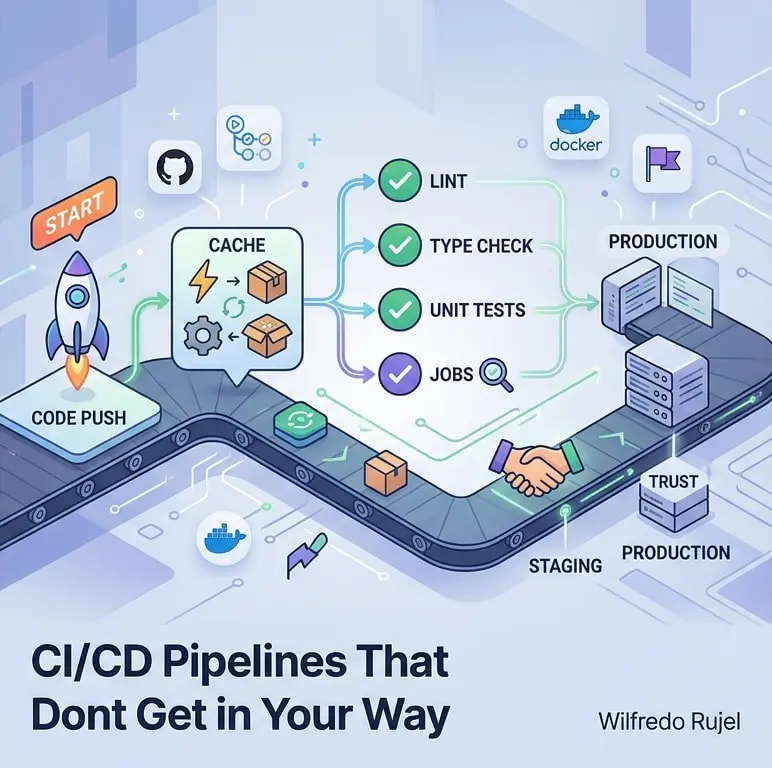
Wie man CI/CD-Pipelines baut, die schnell, zuverlässig und vertrauenswürdig sind: Caching, Parallelisierung, Umgebungsparität und Deployment-Strategien.

Entwickle interne Plattformen, die die Auslieferung beschleunigen: Self-Service, Golden Paths, Plattform-APIs, DX-Metriken und Adoption statt Zwang.

Monitoring und Alerting, das echte Probleme zeigt: SLO-Alerts, symptombasierte Erkennung, Eskalationsrouting, Runbooks und Rauschreduzierung.

Praxisnahe Anleitung zur Cloud-Infrastruktur mit Pulumi und TypeScript: Ressourcenkomposition, State-Management, Secrets und Infrastruktur-Tests.
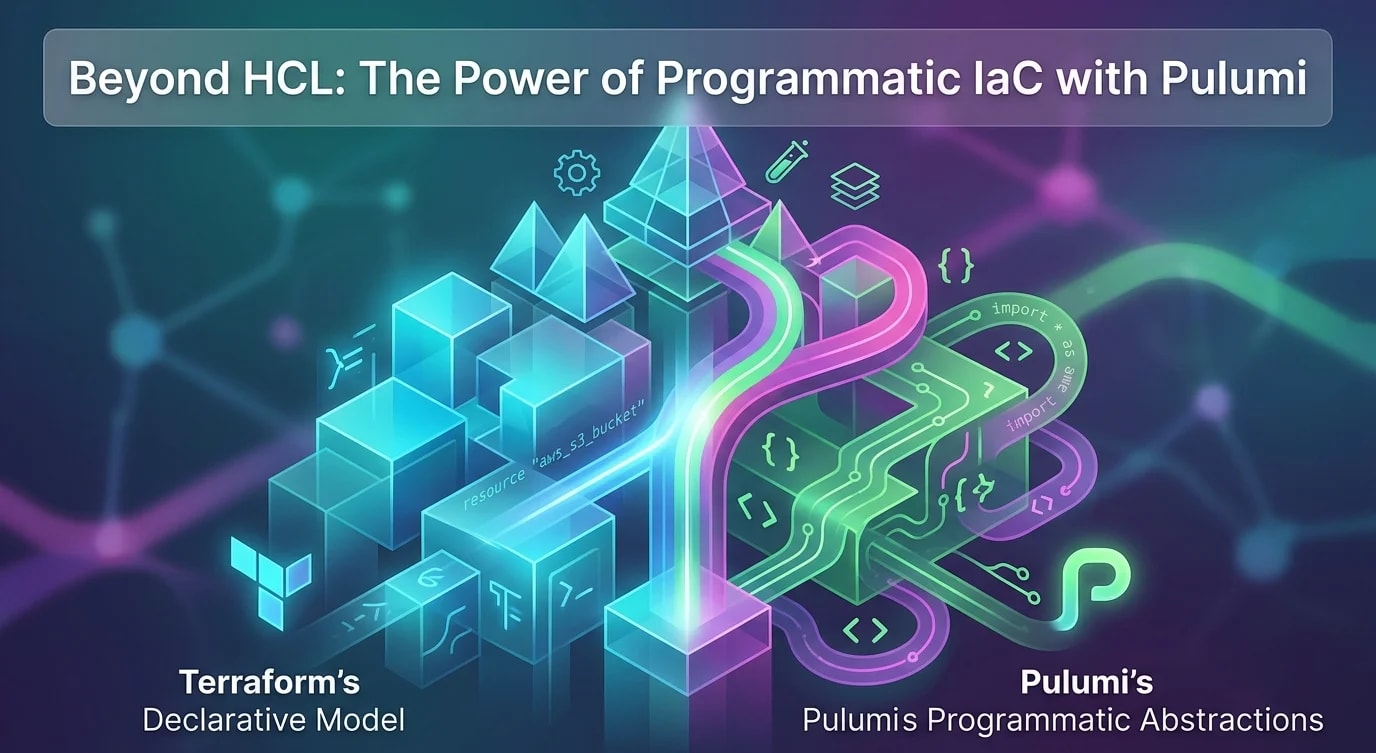
Praktischer Vergleich von Pulumi und Terraform: wie echte Programmiersprachen Abstraktionen, Tests und Komposition ermöglichen, die HCL nicht kann.

Schütze Zugangsdaten in CI/CD-Pipelines mit Secret-Managern, Umgebungsisolation, Least Privilege und Audit-Trails — ohne Tempoverlust.

Baue einen vollständigen Observability-Stack mit Prometheus, strukturiertem JSON-Logging und OpenTelemetry — und verbinde die Signale sinnvoll.
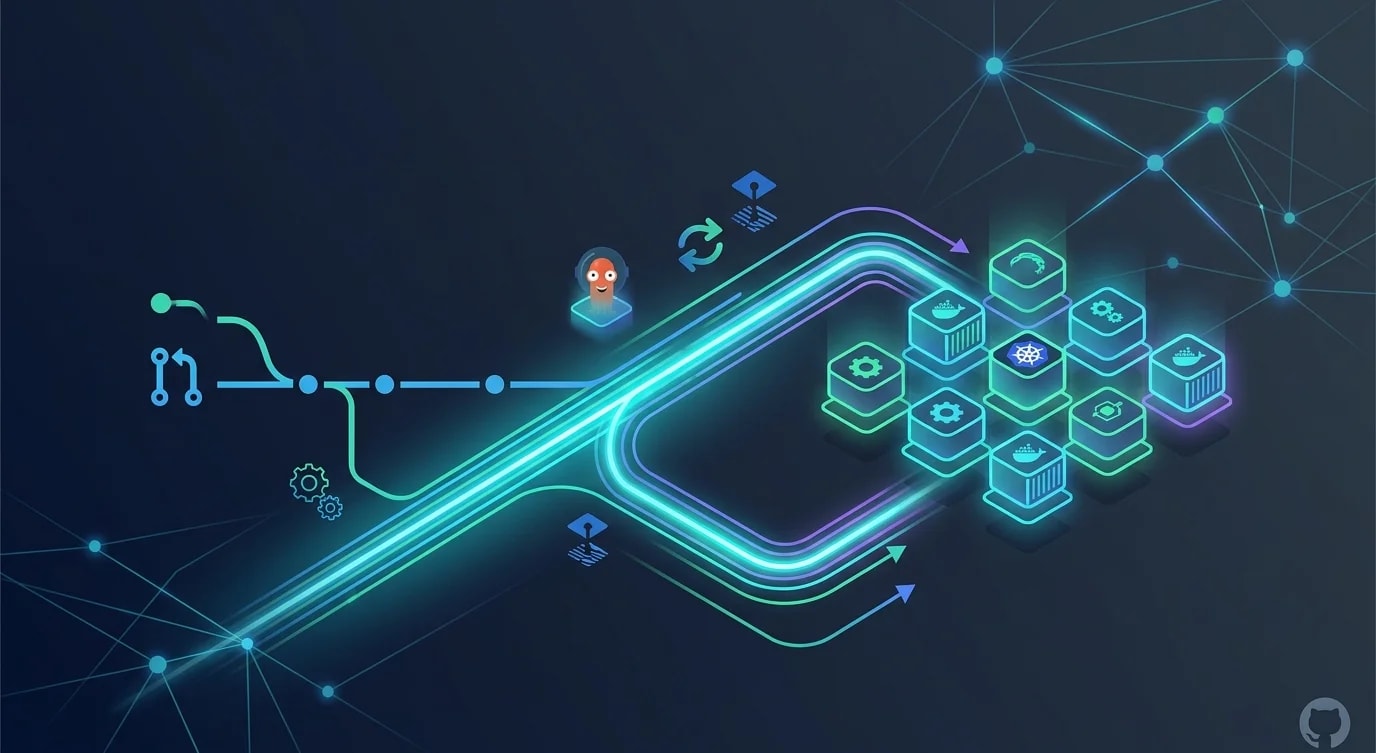
GitOps-Workflows, die Kubernetes-Infrastruktur über Pull Requests mit ArgoCD und Flux verwalten: Repo-Struktur, Sync-Policies, Health Checks, Rollback.
Requests, Limits und QoS-Klassen in Kubernetes plus HPA, VPA und Cluster Autoscaling — Konfigurationen zwischen Performance, Kosten und Stabilität.
Robustes Secrets-Management mit HashiCorp Vault, AWS Secrets Manager und Sealed Secrets: Rotation, Injection, Least Privilege, kein Secret Sprawl.