Backend
Apagado controlado en servicios Node.js en producción
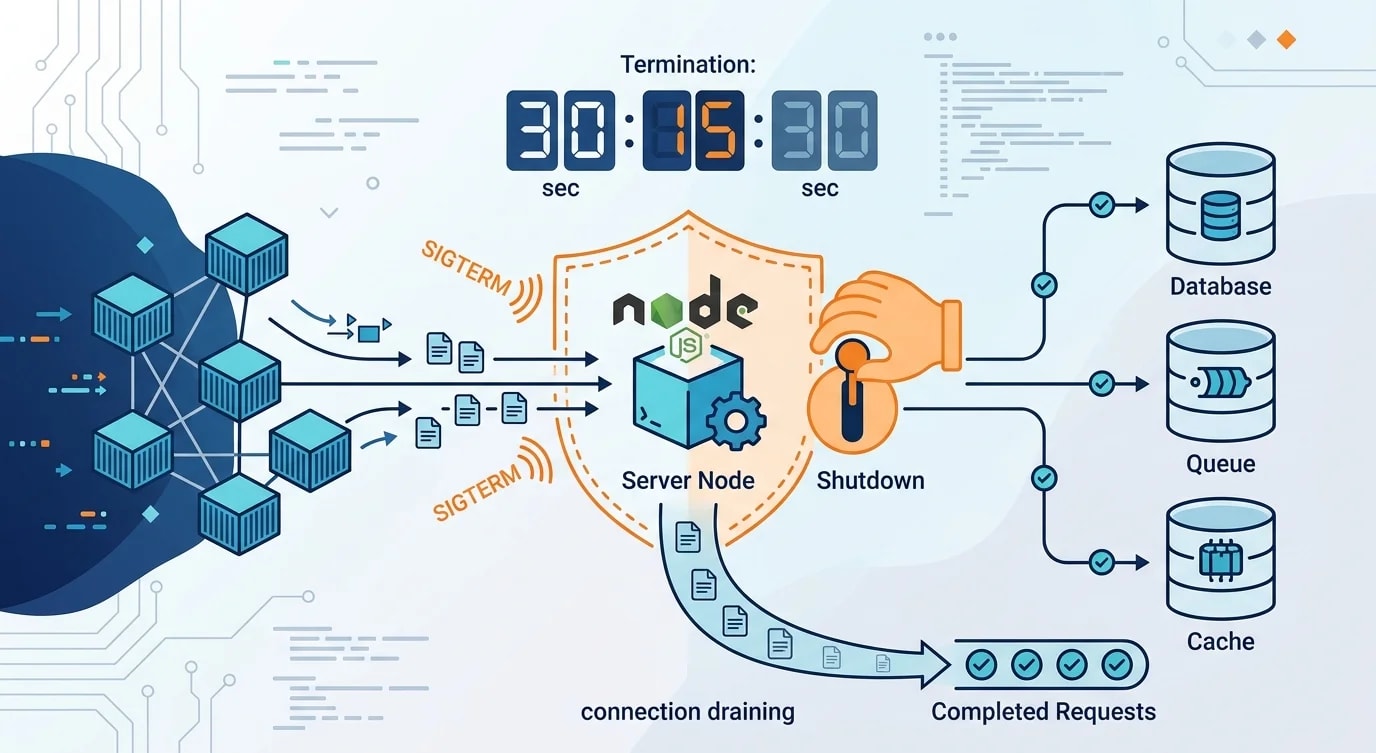
La mayoría de servicios Node.js descartan peticiones en curso en cada despliegue: cómo manejar SIGTERM, drenar conexiones y salir limpio en Kubernetes.
·6 min de lectura
Etiquetas
35 artículos · Página 1 de 3
La mayoría de servicios Node.js descartan peticiones en curso en cada despliegue: cómo manejar SIGTERM, drenar conexiones y salir limpio en Kubernetes.

Deja de pelearte con Docker en local: builds multi-stage, bind mounts, overrides de Compose y los patrones que hacen que los contenedores se sientan nativos.
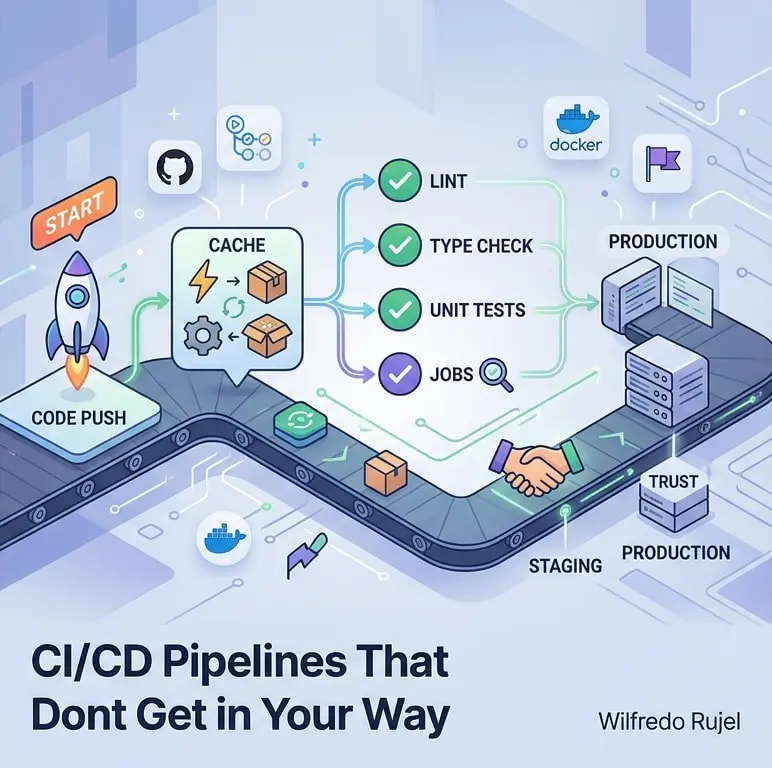
Cómo diseñar pipelines de CI/CD rápidos, fiables y en los que tu equipo confíe: caché, paralelismo, paridad de entornos y estrategias de despliegue.

Diseña plataformas internas que aceleren la entrega: autoservicio, golden paths, APIs de plataforma, métricas de DX y una adopción que gana confianza.

Diseña monitoreo y alertas que muestren problemas reales: alertas por SLO, detección por síntomas, enrutamiento, runbooks y reducción de ruido.

Guía práctica para gestionar infraestructura con Pulumi y TypeScript: composición de recursos, estado, secretos y pruebas del código de infraestructura.
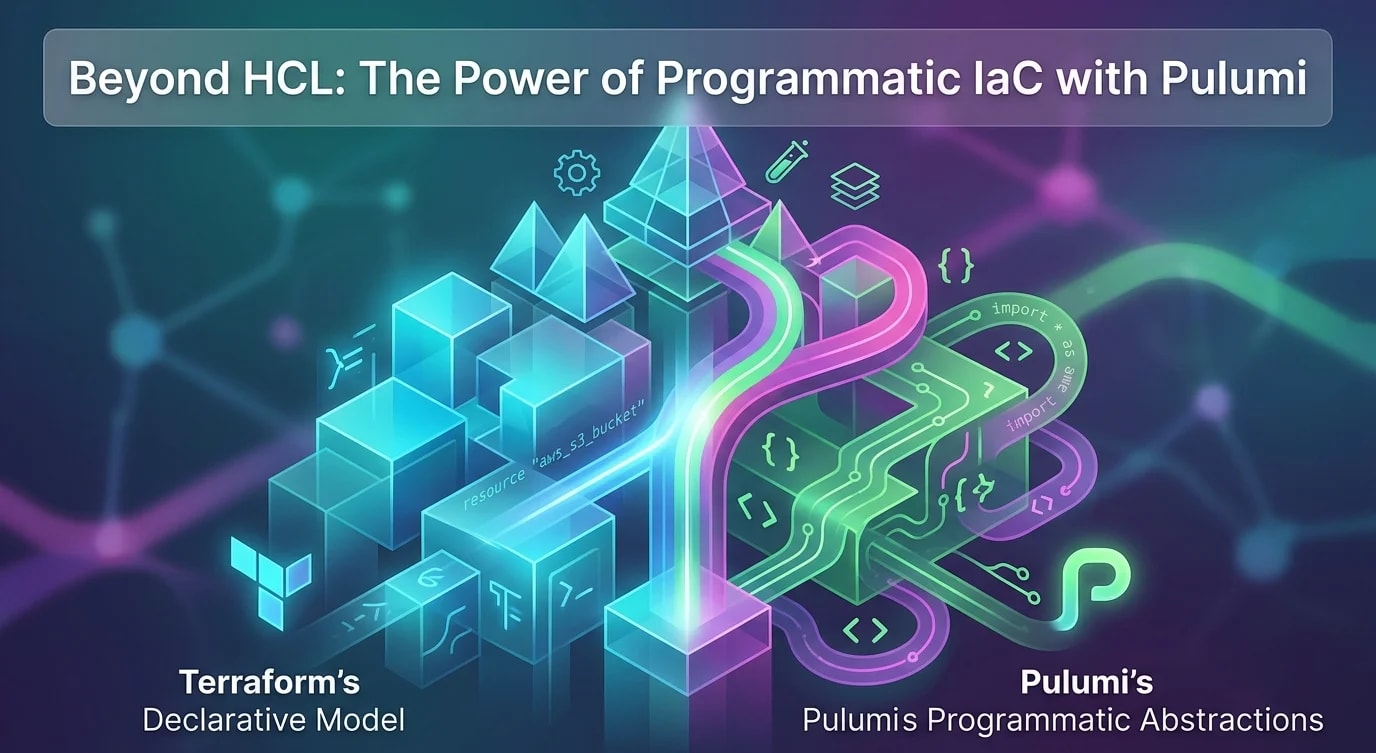
Comparación práctica entre Pulumi y Terraform: cómo los lenguajes de propósito general permiten abstracciones, pruebas y composición imposibles en HCL.

Protege las credenciales en CI/CD con gestores de secretos, aislamiento de entornos, mínimo privilegio y auditoría, sin frenar los despliegues.

Monta un stack completo con métricas de Prometheus, logging JSON estructurado y trazado con OpenTelemetry, y conecta cada señal con las demás.
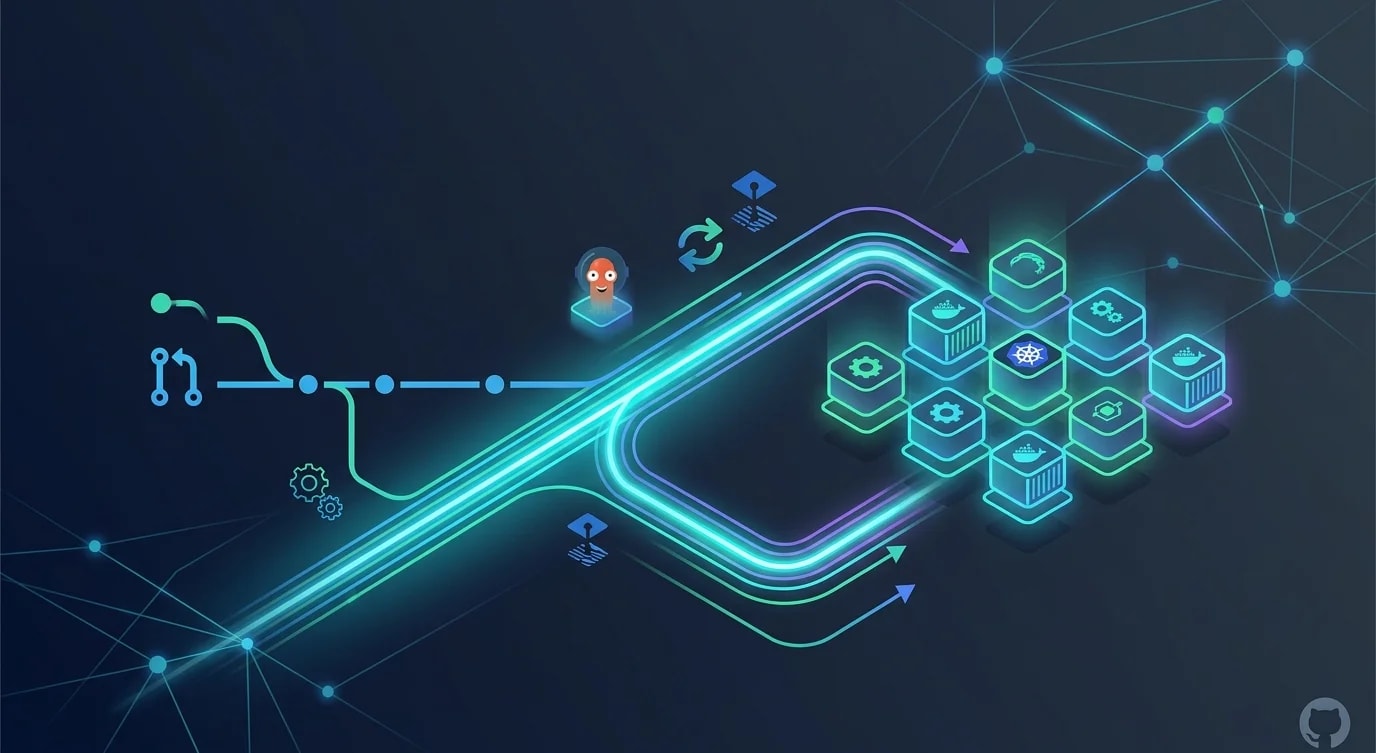
Flujos GitOps que gestionan Kubernetes mediante pull requests con ArgoCD y Flux: estructura del repositorio, sincronización, health checks y rollback.
Requests, limits y clases de QoS en Kubernetes, más HPA, VPA y autoscaling de clúster, con configuraciones que equilibran coste y fiabilidad.
Gestión robusta de secretos con HashiCorp Vault, AWS Secrets Manager y sealed secrets: rotación, inyección, mínimo privilegio y sin dispersión.