DevOps
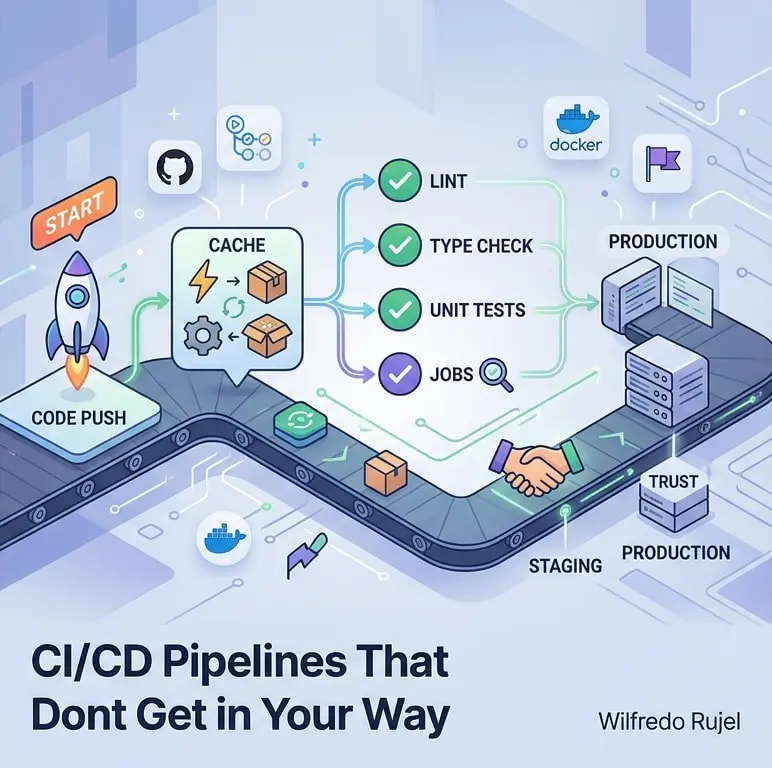
CI/CD-Pipelines, die nicht im Weg stehen
Wie man CI/CD-Pipelines baut, die schnell, zuverlässig und vertrauenswürdig sind: Caching, Parallelisierung, Umgebungsparität und Deployment-Strategien.
·3 Min. Lesezeit
Tags
14 Artikel · Seite 1 von 2
Wie man CI/CD-Pipelines baut, die schnell, zuverlässig und vertrauenswürdig sind: Caching, Parallelisierung, Umgebungsparität und Deployment-Strategien.
Zuverlässige End-to-End-Suites mit Playwright: Page Object Models, Testisolation, Netzwerk-Intercepting, visuelle Regression und CI ohne Flakiness.

Trunk-Based Development in Monorepos: Code-Ownership, selektive CI-Trigger, Merge-Queues und Branch-Protection für hunderte Entwickler in einem Repo.
Entwickle einen Code-Review-Assistenten, der sich in CI einklinkt, Pull Requests per LLM-API auf Bugs und Sicherheitslücken prüft und im PR kommentiert.
Umfassender Leitfaden zur Absicherung der Software-Supply-Chain: Dependency-Audits, Lockfile-Integrität, Build-Härtung, SBOM und Herkunftsnachweis.
Praktischer Leitfaden zu GitOps mit Flux und ArgoCD: Repo-Struktur, Drift-Erkennung, automatisierte Reconciliation und Progressive Delivery.

Praxisnaher Leitfaden zu Zero-Downtime-Deployments: Blue-Green, Canary-Releases und Rolling Updates mit automatisiertem Rollback.

Umfassender Leitfaden zum Schutz der Software-Lieferkette vor Dependency Confusion, Typosquatting, kompromittierten Paketen und Build-Angriffen.

Schütze Zugangsdaten in CI/CD-Pipelines mit Secret-Managern, Umgebungsisolation, Least Privilege und Audit-Trails — ohne Tempoverlust.
GitOps-Workflows, die Kubernetes-Infrastruktur über Pull Requests mit ArgoCD und Flux verwalten: Repo-Struktur, Sync-Policies, Health Checks, Rollback.

Wie du JavaScript-Projekte vor Supply-Chain-Angriffen schützt: Dependency-Audits, Lockfile-Integrität, Typosquatting-Erkennung und CI-Scans.

Praktische GitHub-Actions-Muster für CI/CD, Code-Qualitätsprüfungen, Dependency-Updates und Release-Workflows — mit wiederverwendbaren Workflows.