
Backend
Idempotente APIs: Anfragen sicher wiederholen
Baue idempotente API-Endpunkte mit Idempotency-Keys, Datenbank-Constraints und Zustandsautomaten — für Zahlungen, Bestellungen und Webhooks.
·4 Min. Lesezeit
Tags
39 Artikel · Seite 2 von 4
Baue idempotente API-Endpunkte mit Idempotency-Keys, Datenbank-Constraints und Zustandsautomaten — für Zahlungen, Bestellungen und Webhooks.
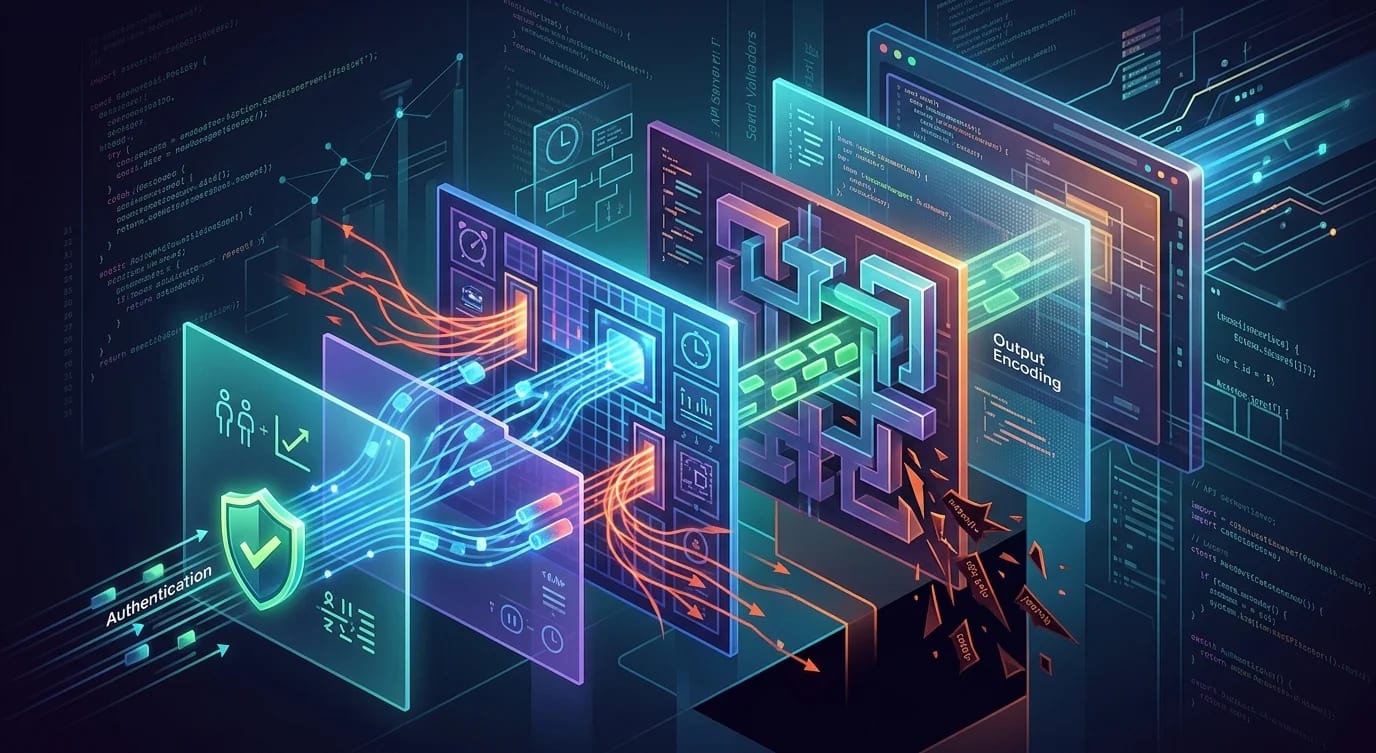
API-Sicherheitsebenen jenseits der Authentifizierung: Rate Limiting, Validierung, Output-Encoding, Header und Audit-Logging mit TypeScript-Middleware.

Konfiguriere Datenbank-Connection-Pools für Node.js mit hohem Durchsatz: Pool-Größe, Health Checks, Lifecycle und was einen Pool erschöpft.
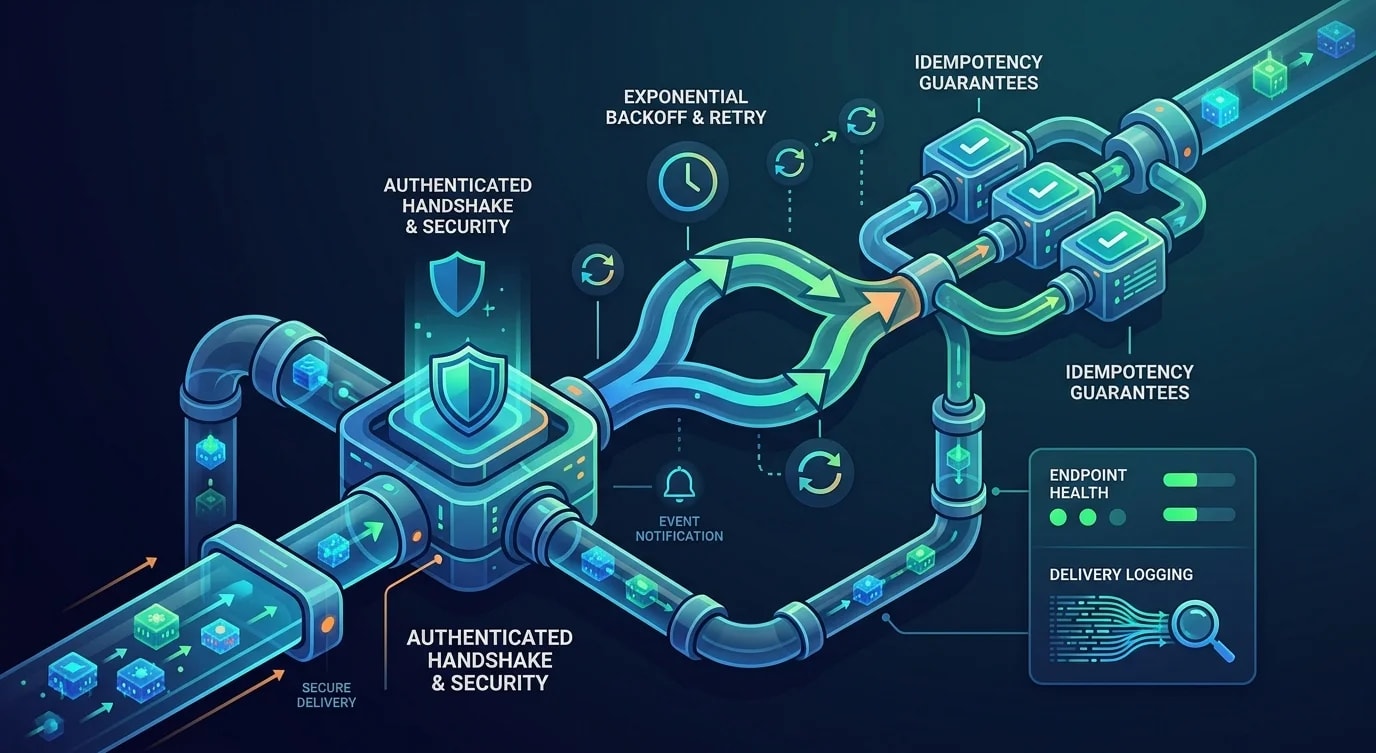
Entwirf eine Webhook-Delivery mit Retries und exponentiellem Backoff, Signaturprüfung, Idempotenz, Delivery-Logging und Endpoint-Health-Monitoring.

Offset-, Cursor- und Keyset-Paginierung im Vergleich: praktische Implementierungen, Leistungsmerkmale, Trade-offs und der passende Einsatzbereich.
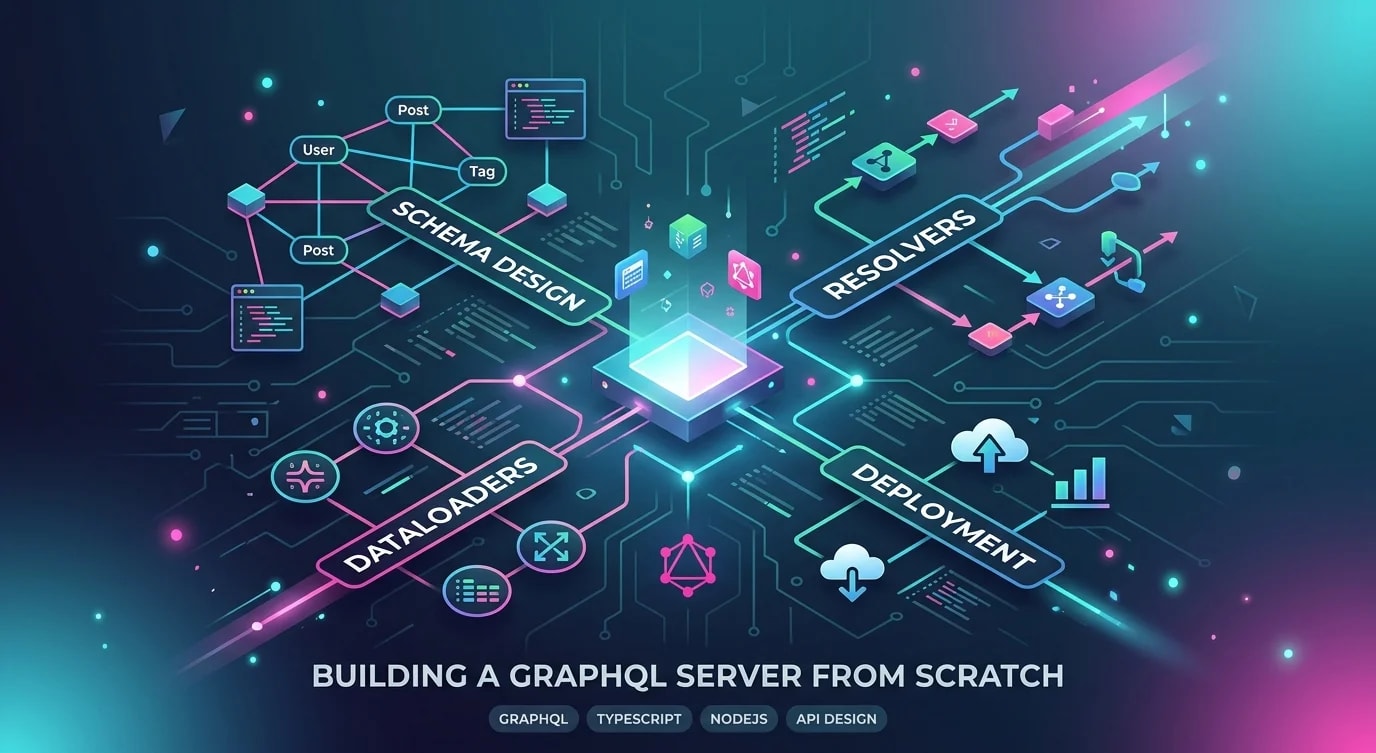
Schritt-für-Schritt zum GraphQL-Server mit TypeScript: Schema-Design, Resolver, Dataloader gegen N+1, Authentifizierung, Fehler und Deployment.

Wie du WebSocket-Verbindungen über einen Server hinaus skalierst: Sticky Sessions, Pub/Sub-Fan-out mit Redis, Verbindungsstatus und Reconnect.

Schritt-für-Schritt zu Rate Limitern mit Token Bucket, Sliding Window und Fixed Window — mit TypeScript, Redis-Integration und Produktionsmustern.
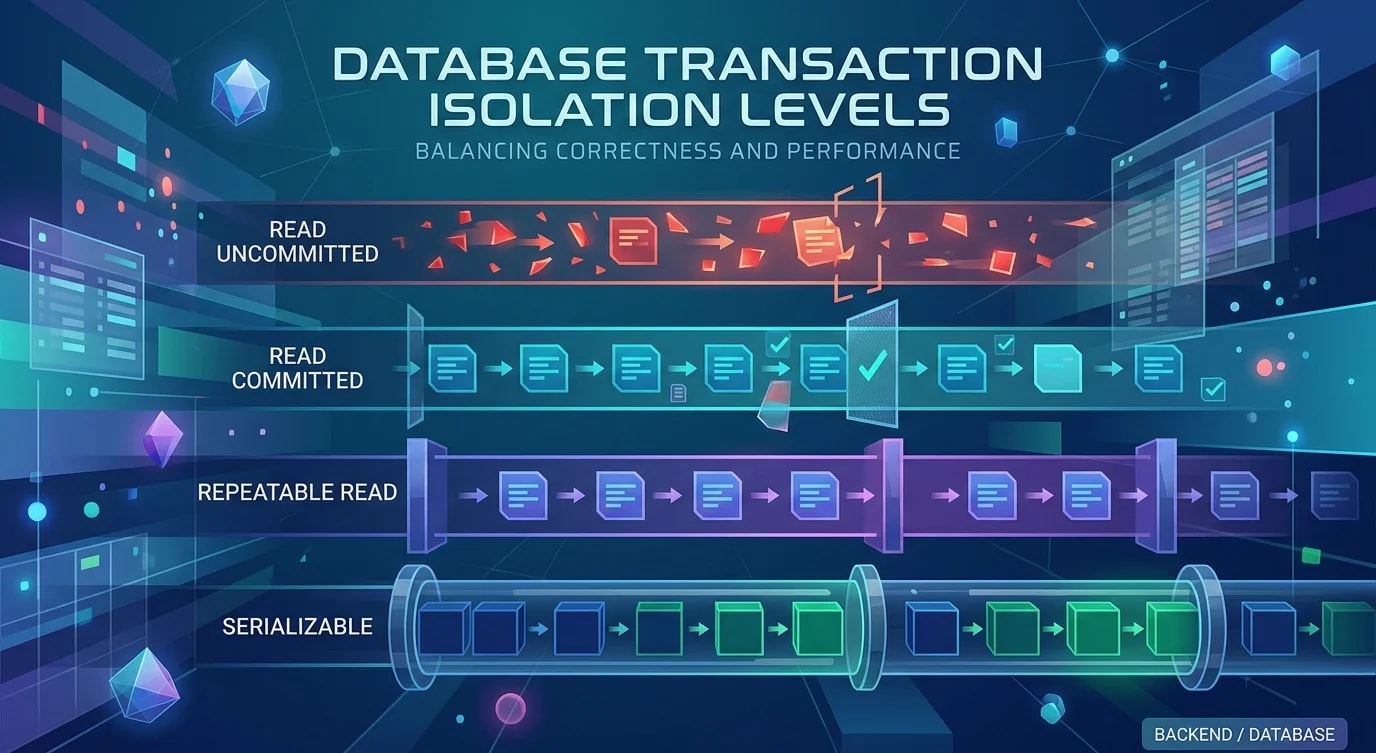
Praktischer Überblick über Read Uncommitted, Read Committed, Repeatable Read und Serializable: verhinderte Anomalien und ihre Performance-Kosten.

Praxisnaher Vergleich von gRPC und REST für Backend-Services: Performance, Developer Experience, Streaming und die entscheidenden Abwägungen.

Redis-Datenstrukturen jenseits von Strings: Sorted Sets für Ranglisten, Streams für Event-Logs, HyperLogLog für Kardinalität, Bitmaps für Flags.

Umfassender Leitfaden zu CSRF-Angriffen und ihrer Abwehr: tokenbasierter Schutz, SameSite-Cookies, Double-Submit und Framework-Implementierungen.