
Sicherheit
Supply-Chain-Sicherheit für Software-Abhängigkeiten
Schütze deine Lieferkette mit fixierten Versionen, Lockfile-Integritätsprüfung, SBOM-Erstellung, automatisiertem Scanning und Risikoüberwachung.
·5 Min. Lesezeit
Kategorien
Schwachstellen & Abwehrmaßnahmen · 31 Artikel · Seite 2 von 3
Schütze deine Lieferkette mit fixierten Versionen, Lockfile-Integritätsprüfung, SBOM-Erstellung, automatisiertem Scanning und Risikoüberwachung.
Robustes Secrets-Management mit HashiCorp Vault, AWS Secrets Manager und Sealed Secrets: Rotation, Injection, Least Privilege, kein Secret Sprawl.

Sichere Verwaltung des OAuth-2.0-Token-Lebenszyklus: Speicherstrategien, automatische Rotation, Widerruf-Propagierung und Replay-Schutz.

Laufzeit-Sicherheitsmuster, die Angriffe in deiner Node.js-Anwendung erkennen und blockieren: SQL-Injection, Path Traversal und Anomalie-Alarme.

Robuste API-Autorisierung mit RBAC, ABAC und Policy-as-Code — schützt Ressourcen auf jeder Ebene und bleibt wartbar, während das System wächst.
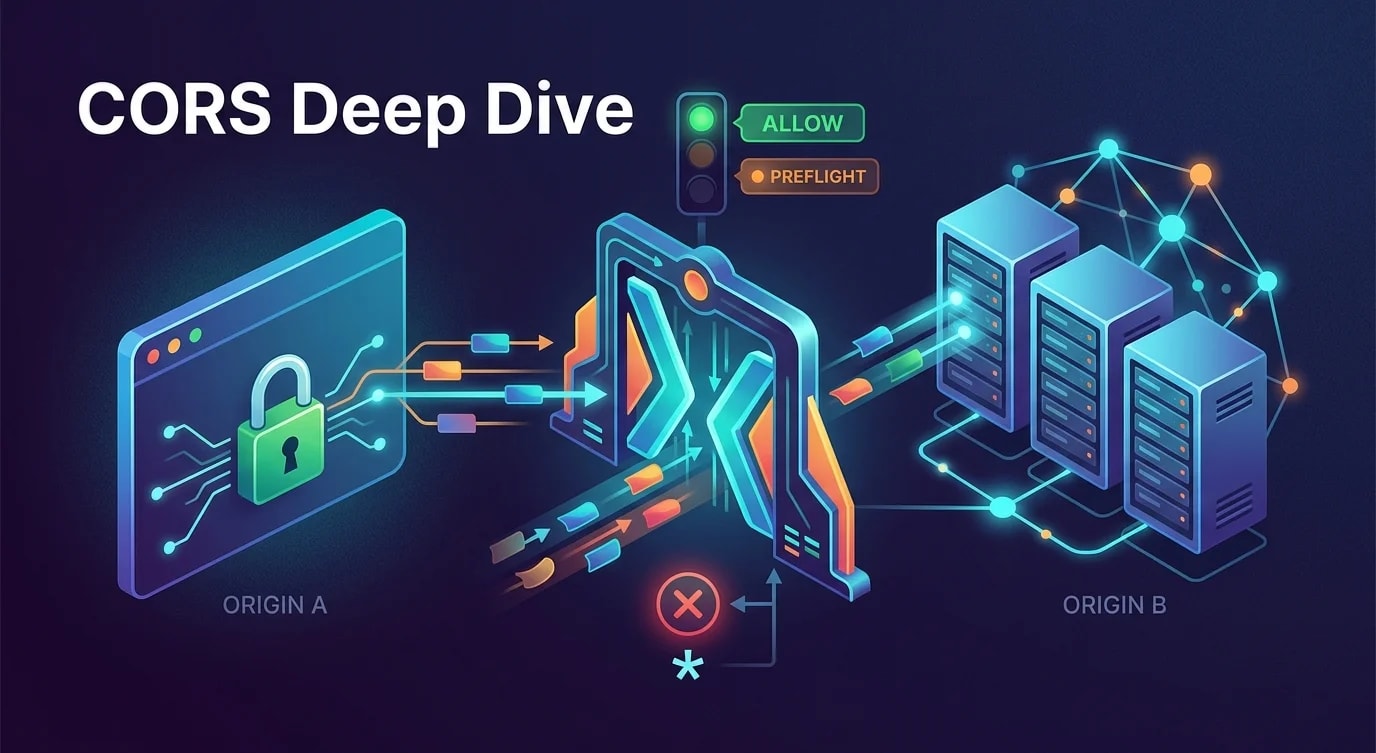
Verstehe, wie CORS auf Protokollebene arbeitet, und implementiere sichere, korrekte Konfigurationen ohne Wildcard-Allow-All-Muster.
Verstehe die besonderen Sicherheitsrisiken serverloser Architekturen und setze praxisnahe Verteidigungsmuster für AWS Lambda und Azure Functions um.

Wie du Content-Security-Policy-Header umsetzt, die wirklich schützen: Direktiven-Syntax, nonce-basierte Inline-Skripte, Reporting und sanfter Rollout.

Praktische Techniken zur Härtung von Docker-Containern: Image-Scans, Least Privilege, Secrets-Management, Netzwerkrichtlinien und Laufzeit-Monitoring.

Praxisleitfaden zur Absicherung von APIs mit Token-Auth, rollenbasierter Zugriffskontrolle, Scope-Berechtigungen und Key-Management — plus typische Lücken.

Was Zero Trust jenseits des Buzzwords bedeutet: identitätsbasierter Zugriff, mutual TLS, Mikrosegmentierung und Umsetzung auf Anwendungsebene.

Wie du JavaScript-Projekte vor Supply-Chain-Angriffen schützt: Dependency-Audits, Lockfile-Integrität, Typosquatting-Erkennung und CI-Scans.