Seguridad
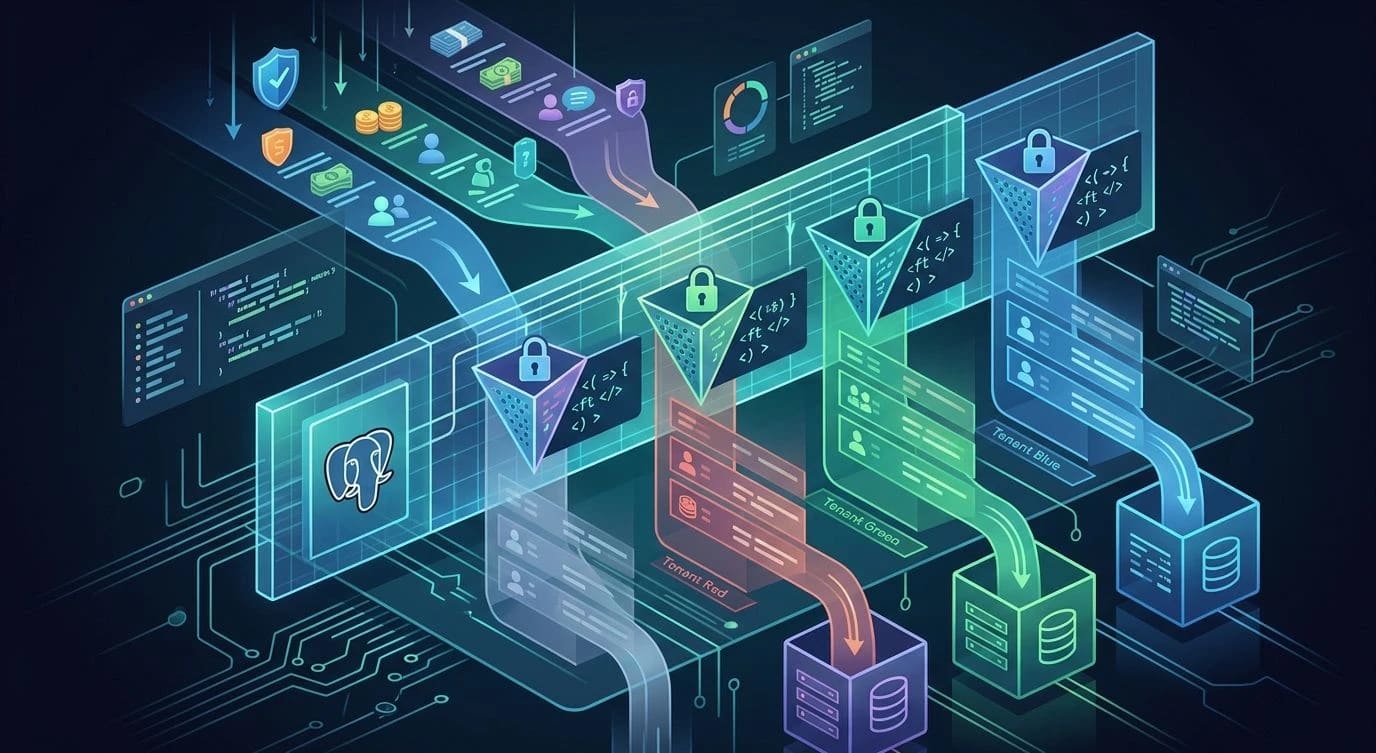
Row-Level Security en Postgres para aplicaciones multi-tenant
Cómo forzar el aislamiento de tenants en la propia base de datos con Postgres RLS, en vez de confiar en que el código recuerde una cláusula WHERE.
·5 min de lectura
Etiquetas
28 artículos · Página 1 de 3
Cómo forzar el aislamiento de tenants en la propia base de datos con Postgres RLS, en vez de confiar en que el código recuerde una cláusula WHERE.
Las vulnerabilidades más frecuentes en aplicaciones web, explicadas con ejemplos de código reales y soluciones concretas que deberías conocer.

Protege claves de API en el frontend con proxies de backend, custodia de tokens, higiene de variables de entorno e inyección en tiempo de ejecución.

Implementa bien OAuth 2.0 y OpenID Connect: flujo de código con PKCE, gestión de tokens, rotación de refresh y los fallos que causan robo de cuentas.
Guía completa para proteger tu cadena de suministro: auditoría de dependencias, integridad del lockfile, builds endurecidos, SBOM y procedencia.

Los desafíos de seguridad propios de serverless: inyección por fuentes de eventos, funciones con exceso de permisos y dependencias vulnerables.

Protege las credenciales en CI/CD con gestores de secretos, aislamiento de entornos, mínimo privilegio y auditoría, sin frenar los despliegues.
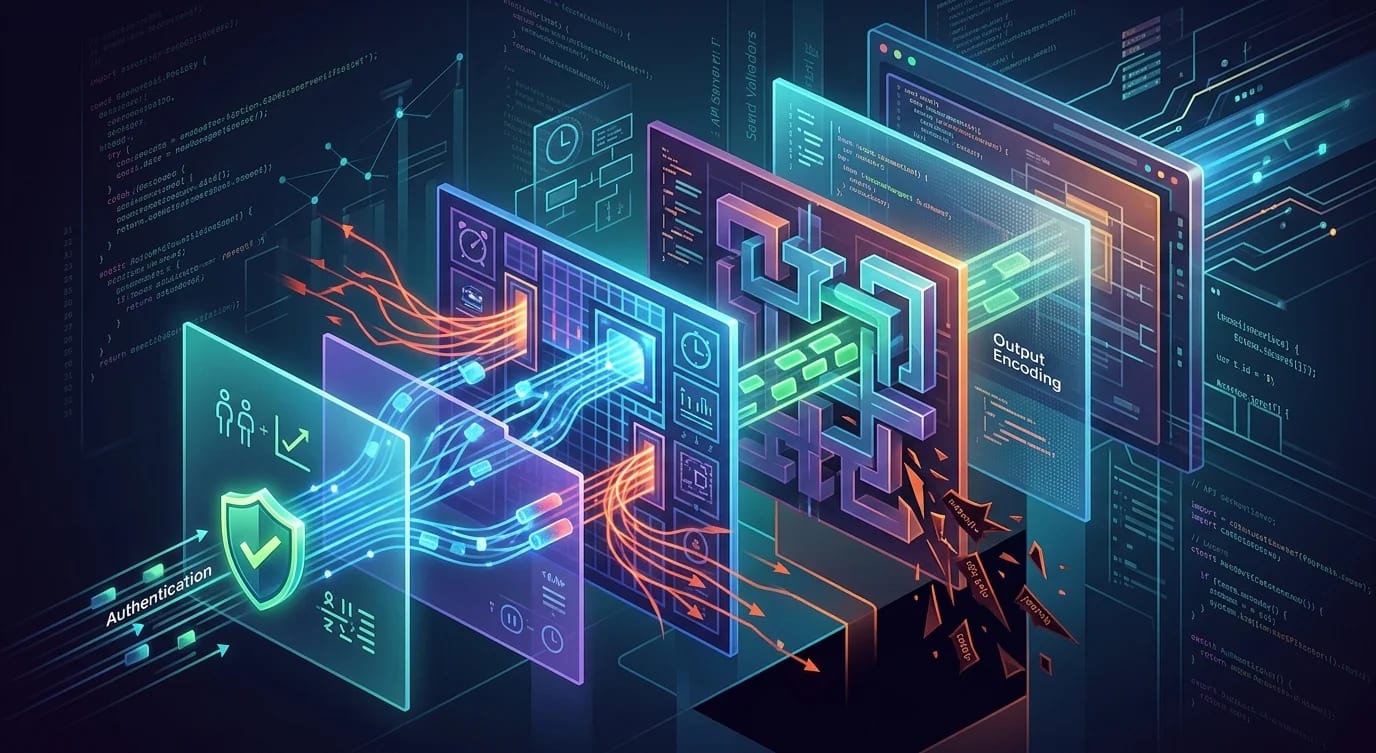
Capas de seguridad más allá del login: rate limiting, validación, codificación de salida, cabeceras y auditoría, con middleware en TypeScript.

Protege tu cadena de suministro con versiones fijadas, verificación de lockfiles, generación de SBOM, escaneo automático y control del riesgo externo.
Gestión robusta de secretos con HashiCorp Vault, AWS Secrets Manager y sealed secrets: rotación, inyección, mínimo privilegio y sin dispersión.

Gestión segura del ciclo de vida de tokens OAuth 2.0: almacenamiento, rotación automática, propagación de revocaciones y protección ante repetición.

Monitoreo de seguridad en tiempo de ejecución que detecta y bloquea ataques desde dentro de tu app Node.js: inyección SQL, path traversal y anomalías.