Sicherheit
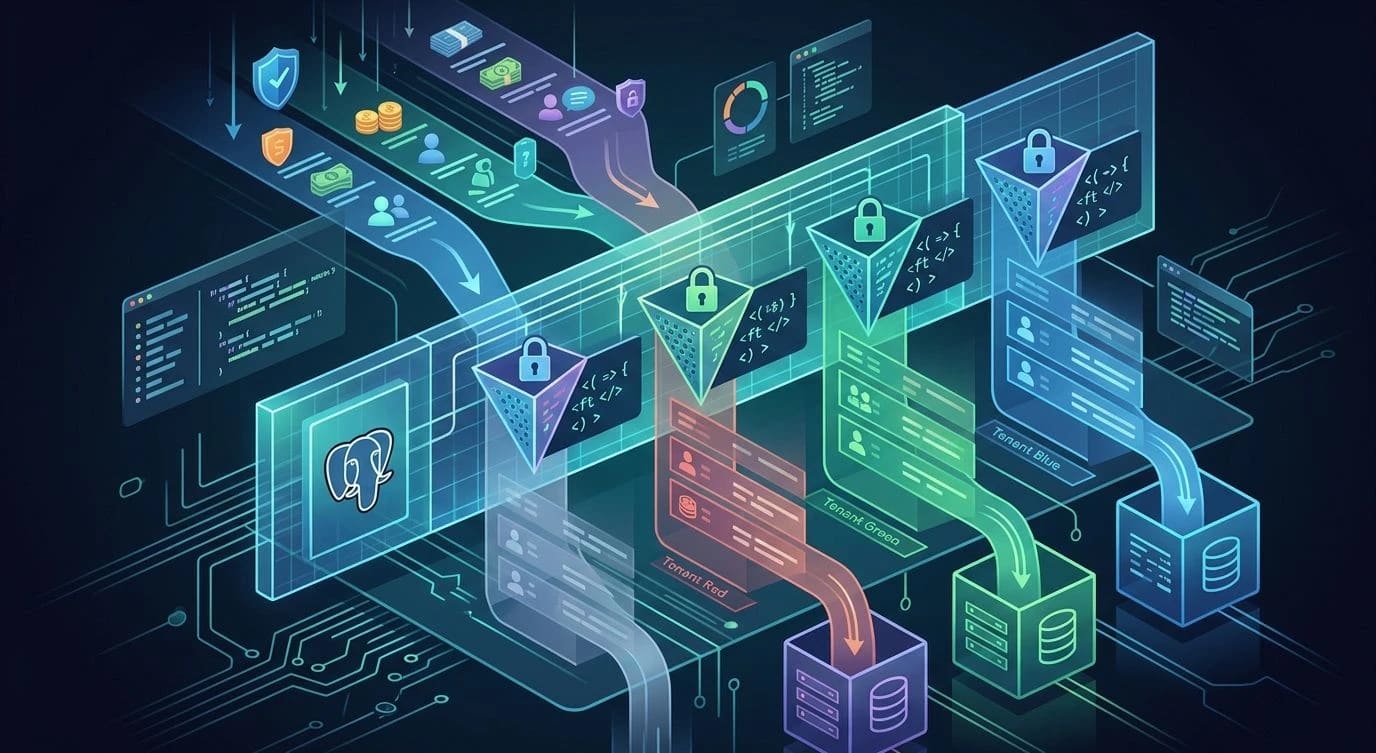
Postgres Row-Level Security für Multi-Tenant-Anwendungen
Wie man Tenant-Isolation auf Datenbankebene mit Postgres RLS durchsetzt, statt sich auf Anwendungscode zu verlassen, das an eine WHERE-Klausel denkt.
·5 Min. Lesezeit
Tags
28 Artikel · Seite 1 von 3
Wie man Tenant-Isolation auf Datenbankebene mit Postgres RLS durchsetzt, statt sich auf Anwendungscode zu verlassen, das an eine WHERE-Klausel denkt.
Die häufigsten Sicherheitslücken in Webanwendungen – erklärt anhand echter Codebeispiele und konkreter Lösungen, die jeder Entwickler kennen sollte.

Schütze API-Schlüssel im Frontend mit Backend-Proxys, Token-Verwahrung, sauberen Umgebungsvariablen und Secret-Injection zur Laufzeit.

OAuth 2.0 und OpenID Connect korrekt umsetzen: Authorization Code Flow mit PKCE, Token-Management, Refresh-Rotation und typische Sicherheitsfehler.
Umfassender Leitfaden zur Absicherung der Software-Supply-Chain: Dependency-Audits, Lockfile-Integrität, Build-Härtung, SBOM und Herkunftsnachweis.

Die besonderen Sicherheitsrisiken serverloser Architekturen: Injection über Event-Quellen, überberechtigte Funktionen und verwundbare Abhängigkeiten.

Schütze Zugangsdaten in CI/CD-Pipelines mit Secret-Managern, Umgebungsisolation, Least Privilege und Audit-Trails — ohne Tempoverlust.
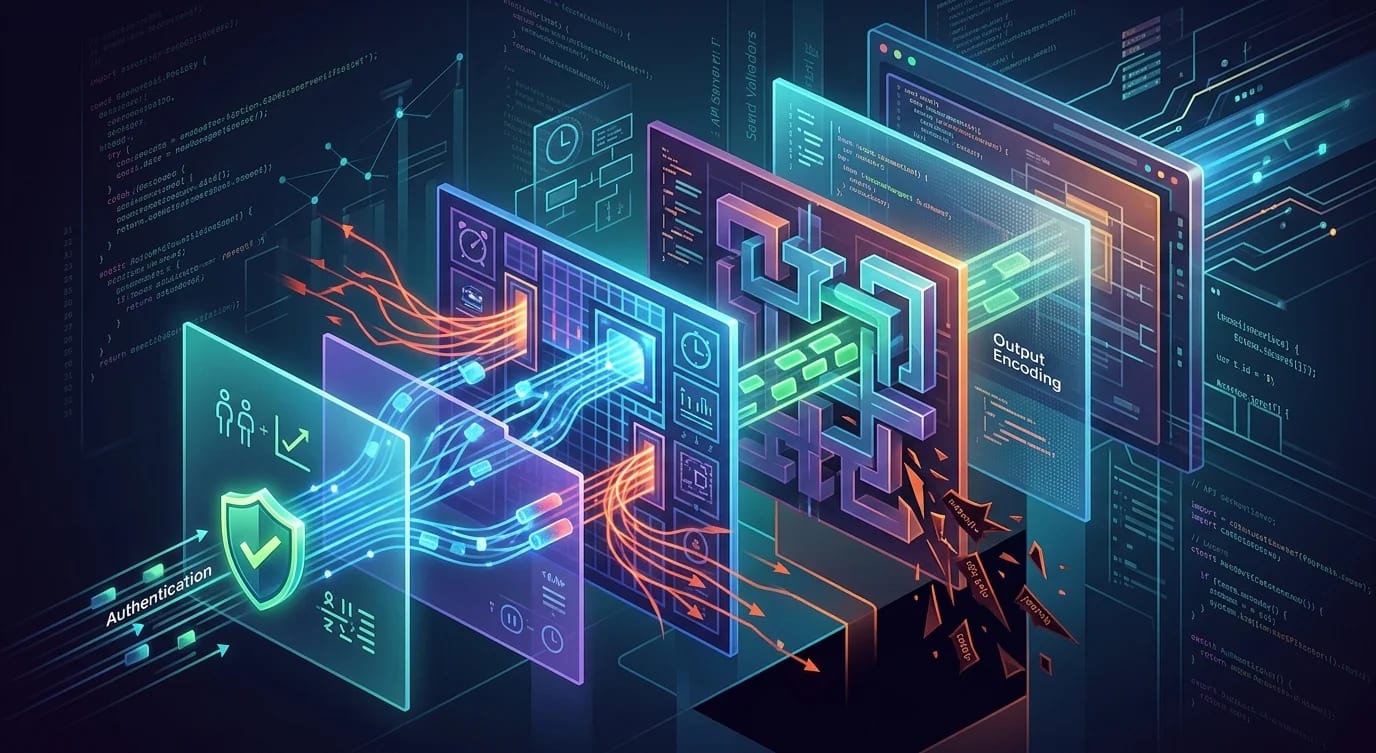
API-Sicherheitsebenen jenseits der Authentifizierung: Rate Limiting, Validierung, Output-Encoding, Header und Audit-Logging mit TypeScript-Middleware.

Schütze deine Lieferkette mit fixierten Versionen, Lockfile-Integritätsprüfung, SBOM-Erstellung, automatisiertem Scanning und Risikoüberwachung.
Robustes Secrets-Management mit HashiCorp Vault, AWS Secrets Manager und Sealed Secrets: Rotation, Injection, Least Privilege, kein Secret Sprawl.

Sichere Verwaltung des OAuth-2.0-Token-Lebenszyklus: Speicherstrategien, automatische Rotation, Widerruf-Propagierung und Replay-Schutz.

Laufzeit-Sicherheitsmuster, die Angriffe in deiner Node.js-Anwendung erkennen und blockieren: SQL-Injection, Path Traversal und Anomalie-Alarme.