
Sicherheit
Schutzstrategien gegen Cross-Site Request Forgery
Umfassender Leitfaden zu CSRF-Angriffen und ihrer Abwehr: tokenbasierter Schutz, SameSite-Cookies, Double-Submit und Framework-Implementierungen.
·5 Min. Lesezeit
Tags
2 Artikel
Umfassender Leitfaden zu CSRF-Angriffen und ihrer Abwehr: tokenbasierter Schutz, SameSite-Cookies, Double-Submit und Framework-Implementierungen.
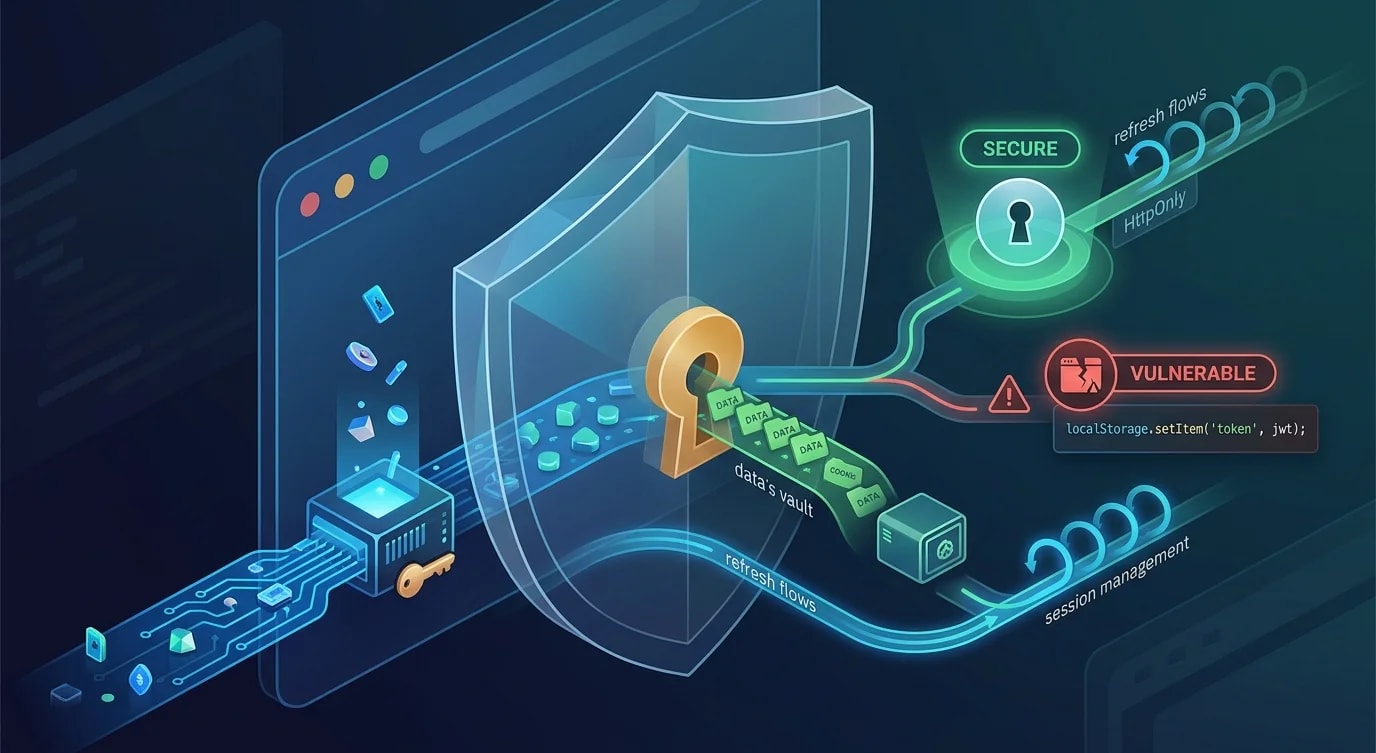
Tokens, Cookies, Refresh-Flows und Session-Management: die Authentifizierungsmuster, die SPAs sicher halten, ohne die User Experience zu opfern.