
Seguridad
Estrategias de protección contra Cross-Site Request Forgery
Guía completa para entender y prevenir ataques CSRF: protección por tokens, cookies SameSite, patrón double-submit e implementaciones por framework.
·5 min de lectura
Etiquetas
2 artículos
Guía completa para entender y prevenir ataques CSRF: protección por tokens, cookies SameSite, patrón double-submit e implementaciones por framework.
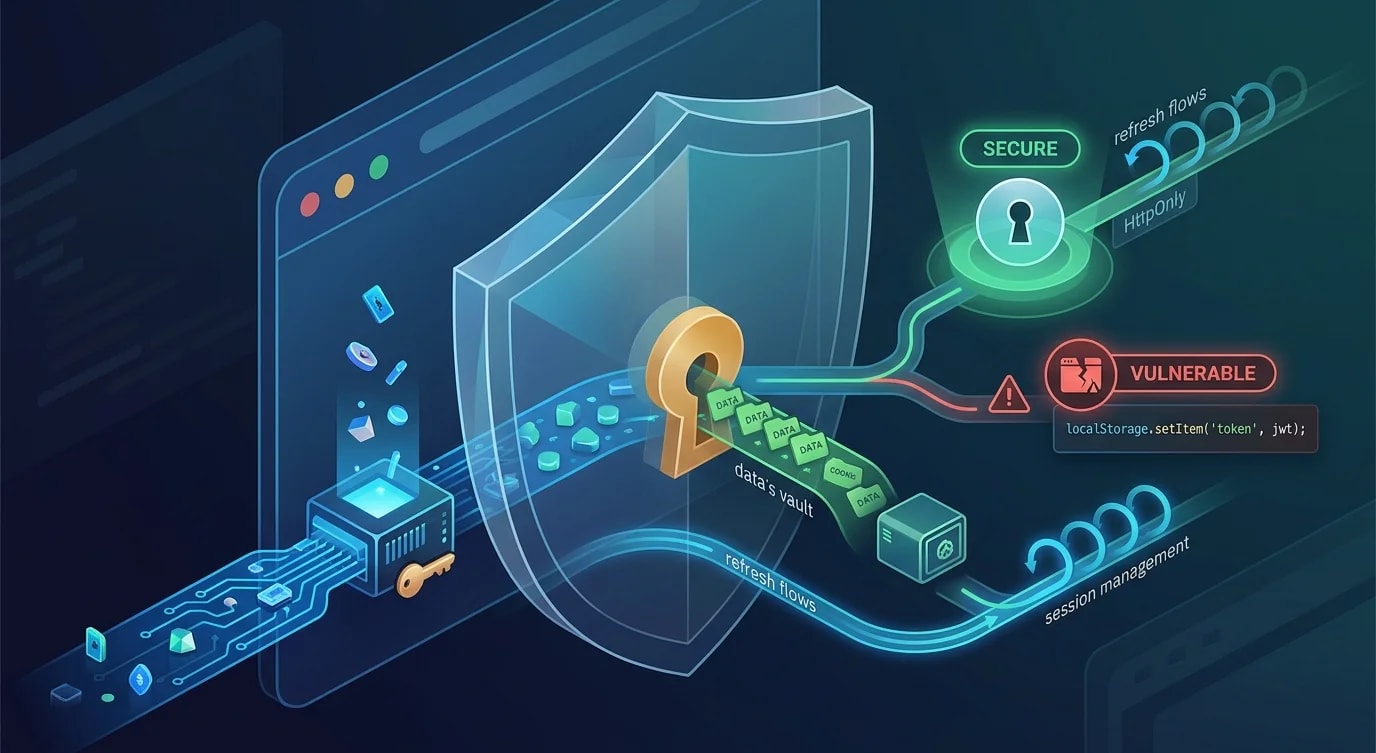
Tokens, cookies, flujos de refresco y gestión de sesiones: los patrones de autenticación que mantienen las SPA seguras sin sacrificar la experiencia de usuario.