Sicherheit
Websicherheit: Die Grundlagen, die du kennen musst
Die häufigsten Sicherheitslücken in Webanwendungen – erklärt anhand echter Codebeispiele und konkreter Lösungen, die jeder Entwickler kennen sollte.
·3 Min. Lesezeit
Tags
12 Artikel
Die häufigsten Sicherheitslücken in Webanwendungen – erklärt anhand echter Codebeispiele und konkreter Lösungen, die jeder Entwickler kennen sollte.

Schütze API-Schlüssel im Frontend mit Backend-Proxys, Token-Verwahrung, sauberen Umgebungsvariablen und Secret-Injection zur Laufzeit.

OAuth 2.0 und OpenID Connect korrekt umsetzen: Authorization Code Flow mit PKCE, Token-Management, Refresh-Rotation und typische Sicherheitsfehler.

Zero-Trust-Netzwerke aus Entwicklersicht: mutual TLS, Service-Mesh-Authentifizierung und Autorisierung auf Anfrageebene für jeden Aufruf.

Praktischer Leitfaden zu sicherer Authentifizierung für moderne APIs: JWT-Tokens, OAuth-2.0-Flows und typische Fehler bei der Sitzungsverwaltung.

Sichere Verwaltung des OAuth-2.0-Token-Lebenszyklus: Speicherstrategien, automatische Rotation, Widerruf-Propagierung und Replay-Schutz.

Praxisleitfaden zur Absicherung von APIs mit Token-Auth, rollenbasierter Zugriffskontrolle, Scope-Berechtigungen und Key-Management — plus typische Lücken.

Was Zero Trust jenseits des Buzzwords bedeutet: identitätsbasierter Zugriff, mutual TLS, Mikrosegmentierung und Umsetzung auf Anwendungsebene.

Umfassender Leitfaden zu CSRF-Angriffen und ihrer Abwehr: tokenbasierter Schutz, SameSite-Cookies, Double-Submit und Framework-Implementierungen.

JWTs wirken einfach, doch der Schein trügt — so vermeidest du die Sicherheitslücken, Performance-Fallen und Architekturfehler der meisten Umsetzungen.

Authorization Code, PKCE, Client Credentials — welcher OAuth-Flow für welchen Anwendungstyp passt und welche Sicherheitsfallen sich in jedem verbergen.
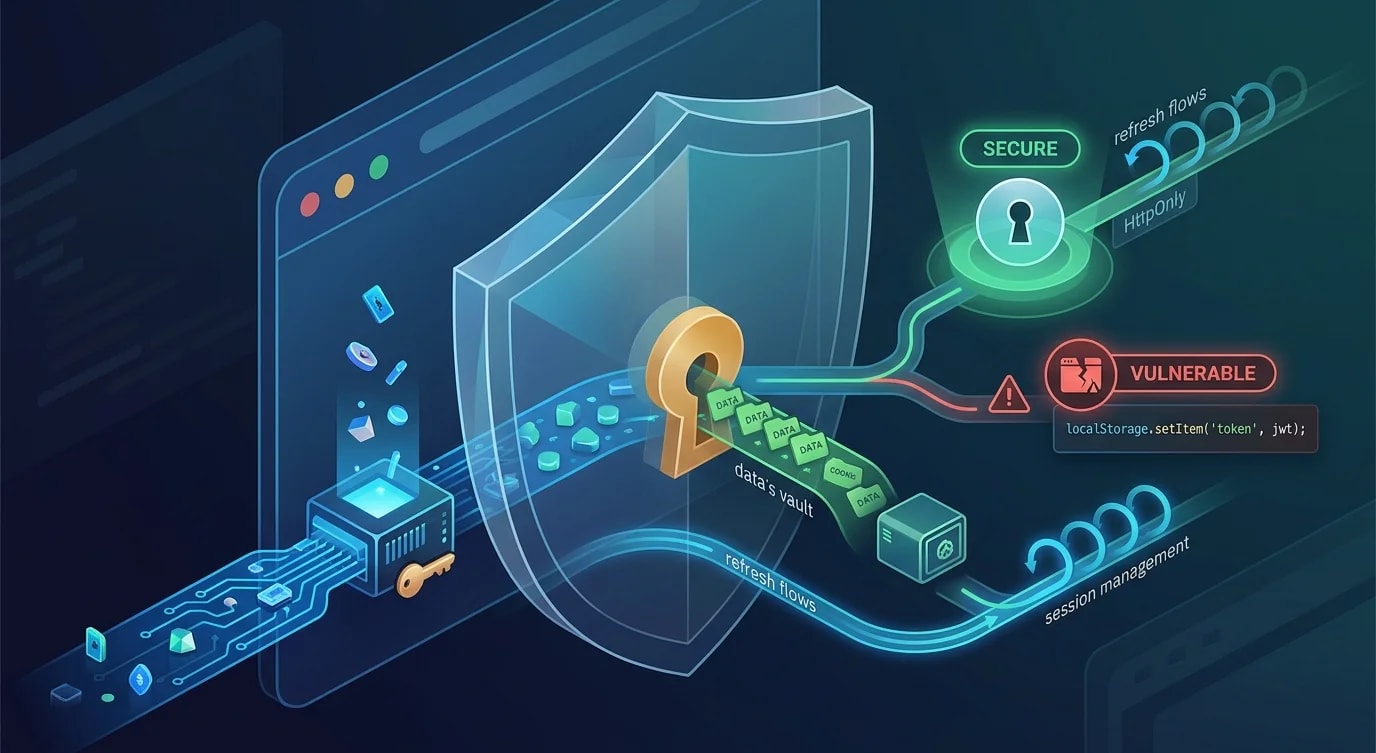
Tokens, Cookies, Refresh-Flows und Session-Management: die Authentifizierungsmuster, die SPAs sicher halten, ohne die User Experience zu opfern.