Seguridad
Seguridad web: los fundamentos que no puedes saltarte
Las vulnerabilidades más frecuentes en aplicaciones web, explicadas con ejemplos de código reales y soluciones concretas que deberías conocer.
·3 min de lectura
Etiquetas
12 artículos
Las vulnerabilidades más frecuentes en aplicaciones web, explicadas con ejemplos de código reales y soluciones concretas que deberías conocer.

Protege claves de API en el frontend con proxies de backend, custodia de tokens, higiene de variables de entorno e inyección en tiempo de ejecución.

Implementa bien OAuth 2.0 y OpenID Connect: flujo de código con PKCE, gestión de tokens, rotación de refresh y los fallos que causan robo de cuentas.

Redes zero trust desde la óptica del desarrollador: TLS mutuo, autenticación de service mesh y autorización por solicitud, sin importar la red.

Guía práctica para elegir e implementar autenticación segura en APIs modernas: tokens JWT, flujos OAuth 2.0 y los fallos típicos de sesión.

Gestión segura del ciclo de vida de tokens OAuth 2.0: almacenamiento, rotación automática, propagación de revocaciones y protección ante repetición.

Guía práctica para proteger APIs con autenticación por tokens, control de acceso por roles, permisos por scopes y gestión de claves, y sus fallos comunes.

Qué significa zero trust más allá de la moda: acceso basado en identidad, TLS mutuo, microsegmentación y cómo aplicarlo en la capa de aplicación.

Guía completa para entender y prevenir ataques CSRF: protección por tokens, cookies SameSite, patrón double-submit e implementaciones por framework.

Los JWT son engañosamente simples: así evitas las vulnerabilidades, las trampas de rendimiento y los errores de arquitectura más habituales.

Authorization Code, PKCE, Client Credentials — qué flujo de OAuth usar según el tipo de aplicación y qué fallos de seguridad se esconden en cada uno.
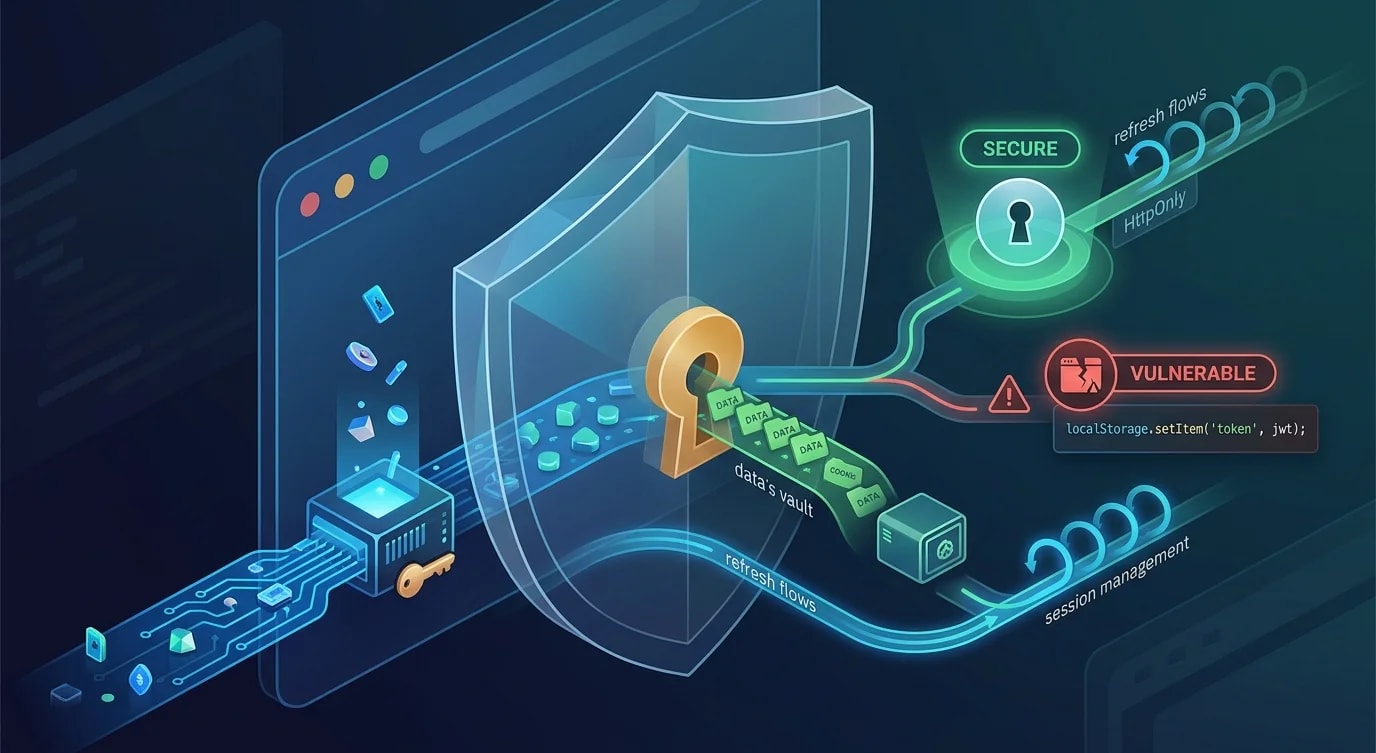
Tokens, cookies, flujos de refresco y gestión de sesiones: los patrones de autenticación que mantienen las SPA seguras sin sacrificar la experiencia de usuario.