Seguridad
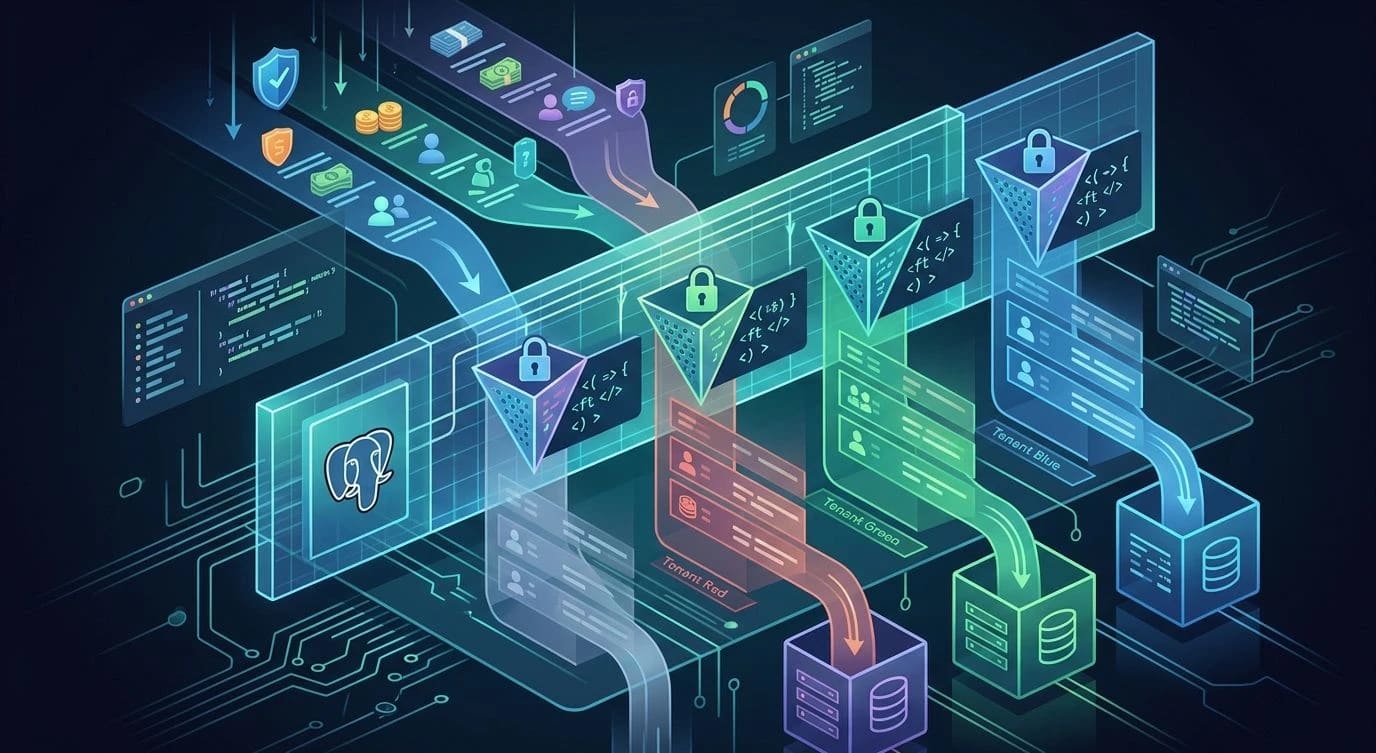
Row-Level Security en Postgres para aplicaciones multi-tenant
Cómo forzar el aislamiento de tenants en la propia base de datos con Postgres RLS, en vez de confiar en que el código recuerde una cláusula WHERE.
·5 min de lectura
Categorías
Vulnerabilidades y defensas · 31 artículos · Página 1 de 3
Cómo forzar el aislamiento de tenants en la propia base de datos con Postgres RLS, en vez de confiar en que el código recuerde una cláusula WHERE.
Las vulnerabilidades más frecuentes en aplicaciones web, explicadas con ejemplos de código reales y soluciones concretas que deberías conocer.

Protege claves de API en el frontend con proxies de backend, custodia de tokens, higiene de variables de entorno e inyección en tiempo de ejecución.

Implementa bien OAuth 2.0 y OpenID Connect: flujo de código con PKCE, gestión de tokens, rotación de refresh y los fallos que causan robo de cuentas.

Redes zero trust desde la óptica del desarrollador: TLS mutuo, autenticación de service mesh y autorización por solicitud, sin importar la red.

Guía de seguridad para proteger aplicaciones con LLM frente al prompt injection: saneado de entradas, validación de salidas y separación de privilegios.
Guía completa para proteger tu cadena de suministro: auditoría de dependencias, integridad del lockfile, builds endurecidos, SBOM y procedencia.

Los desafíos de seguridad propios de serverless: inyección por fuentes de eventos, funciones con exceso de permisos y dependencias vulnerables.

Guía completa para proteger tu cadena de suministro frente a la confusión de dependencias, el typosquatting, los paquetes comprometidos y el pipeline.

Guía práctica para elegir e implementar autenticación segura en APIs modernas: tokens JWT, flujos OAuth 2.0 y los fallos típicos de sesión.

Protege las credenciales en CI/CD con gestores de secretos, aislamiento de entornos, mínimo privilegio y auditoría, sin frenar los despliegues.
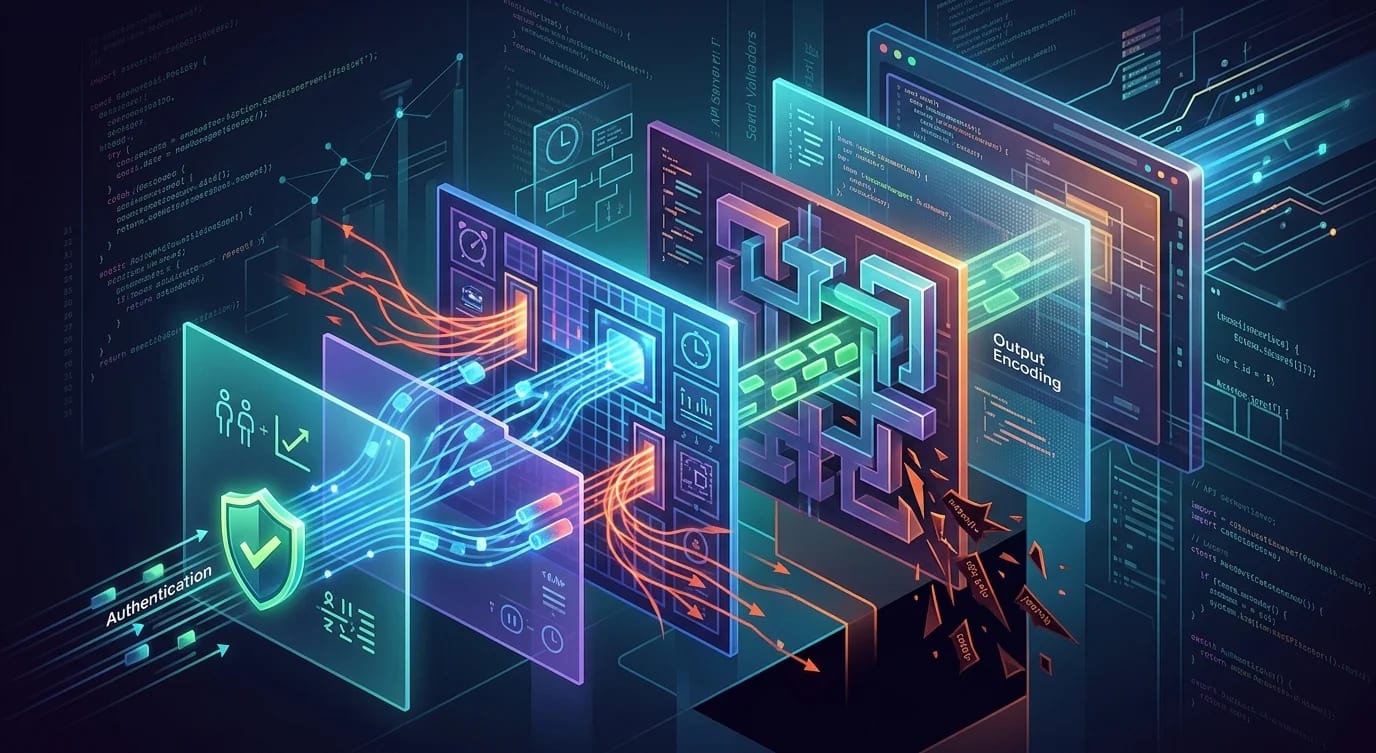
Capas de seguridad más allá del login: rate limiting, validación, codificación de salida, cabeceras y auditoría, con middleware en TypeScript.