Code-Review-Kultur: Feedback, das wirklich hilft
Die Prinzipien und Praktiken, die Code Reviews von einem Kontrollritual in ein echtes Lernwerkzeug verwandeln — für den Reviewer wie für den Autor.
Warum Code Reviews Teams scheitern lassen
Code Review ist eine der Aktivitäten mit der größten Hebelwirkung in der Softwareentwicklung. Gut gemacht verbreitet sie Wissen, findet Bugs und verbessert das Design. Schlecht gemacht erzeugt sie Frustration, bremst die Auslieferung und bringt niemandem etwas bei.
Ich habe beides gesehen. Das hier unterscheidet die beiden.
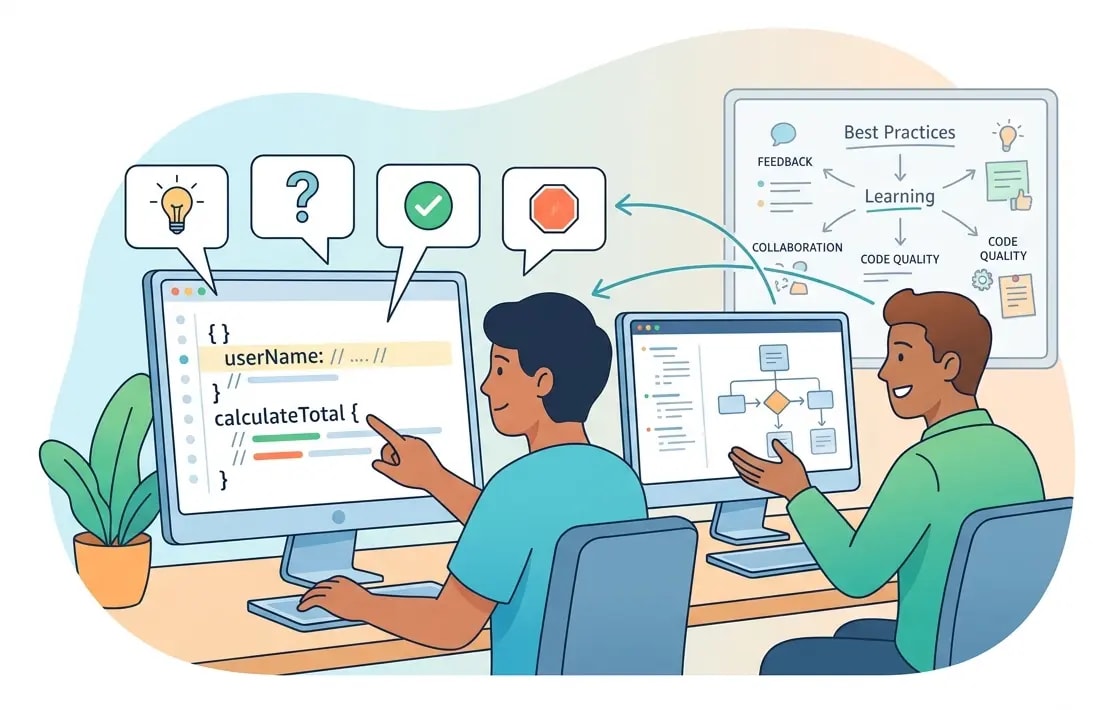
Die vier Arten von Review-Kommentaren
Nicht jedes Feedback ist gleich. Das Gewicht eines Kommentars explizit zu machen, reduziert Reibung.
nit: Minor style preference, author can ignore or fix
     "nit: I'd name this `userCount` instead of `count` for clarity"

suggestion: My recommendation, but I understand if you disagree
            "suggestion: Could we extract this into a separate function?"

question: Genuine curiosity, not a disguised criticism
          "question: Why do we need to fetch this on every render?"

blocker: Must be addressed before merging
         "blocker: This will panic on nil input — we need a guard here"
Wenn du deine Kommentare nicht kennzeichnest, muss der Autor raten, ob du blockierst oder nur an Kleinigkeiten herummäkelst. Diese Mehrdeutigkeit erzeugt Unsicherheit und verlangsamt den Review-Zyklus.
Was Reviewer falsch machen
Stil statt Substanz reviewen
Stildebatten (Tabs vs. Spaces, Anführungszeichen, Namenskonventionen) sollten automatisiert werden. Wenn dein Linter und dein Formatter es nicht abfangen, füge eine Regel hinzu. Die Zeit eines menschlichen Reviewers ist zu wertvoll, um sie mit Formatierung zu verbringen.
# These should never appear in a code review comment
# Configure once, enforce automatically
npx eslint --init
npx prettier --write .
npx tsc --noEmit
Wenn du dich dabei ertappst, in einem Review "use double quotes here" zu schreiben, hör auf und füge stattdessen eine Prettier-Regel hinzu.
Umschreiben statt reviewen
Der Unterschied zwischen Feedback und einer Umschreibungs-Anfrage:
// ❌ "Just rewrite it like this:"
// Reviewer pastes a 40-line refactor

// ✅ Explain the principle, offer the option
// "This function is doing three things — validation, transformation, and persistence.
// Could we split it into smaller functions? I'm happy to pair on this if helpful."
Der Autor lernt mehr, wenn er das Prinzip versteht, als wenn er deine Lösung kopiert.
Drive-By-Reviews
Ein Review, das nur Syntaxfehler findet und architektonische Bedenken ignoriert, ist unvollständig. Ein Review, das sich an Variablennamen festbeißt und einen fehlenden Security-Check übersieht, ist gefährlich.
Die Review-Hierarchie:
- Korrektheit — tut es, was es behauptet?
- Sicherheit — behandelt es nicht vertrauenswürdige Eingaben sicher?
- Performance — gibt es offensichtliche Ineffizienzen bei Skalierung?
- Design — ist die Abstraktion angemessen?
- Lesbarkeit — kann der nächste Entwickler es verstehen?
- Stil — ist es konsistent mit der Codebase? (automatisiere das)
Die meisten Stil-Kommentare gehören auf Ebene 6. Die meisten PR-Diskussionen finden auf Ebene 6 statt.
Was Autoren falsch machen
Riesige Pull Requests
Ein PR mit 3.000 Zeilen bekommt ein oberflächliches Review. Reviewer verlieren die Motivation, überspringen Abschnitte und genehmigen aus Erschöpfung.
Ziel: unter 400 geänderte Zeilen pro PR. Für große Features:
- Feature Flags — inkrementell hinter einem Flag mergen
- Gestapelte PRs — Fundament → Abstraktion → Feature
- Interface first — erst den Vertrag definieren, dann implementieren
# ❌ One monolithic PR
[FEATURE] Add e-commerce checkout flow (3,247 lines changed)

# ✅ Decomposed into reviewable chunks
[1/4] Add cart data model and repository layer (280 lines)
[2/4] Add cart API endpoints with validation (310 lines)
[3/4] Add checkout UI components (420 lines)
[4/4] Wire checkout flow end-to-end (180 lines)
Jeder PR ist unabhängig mergebar und erzählt eine vollständige Geschichte.
Schlechte PR-Beschreibungen
Eine PR-Beschreibung ist das Anschreiben für deinen Code. Sie sollte beantworten:
- Was macht diese Änderung?
- Warum ist das der richtige Ansatz?
- Welche Alternativen wurden erwogen?
- Wie kann der Reviewer es testen?
- Wo sollte er zuerst hinschauen?
## What

Adds rate limiting to the public API endpoints to prevent abuse.

## Why

We've seen automated scraping causing load spikes on `/api/products`.
Limiting to 100 req/min per IP address matches industry norms for public APIs.

## Approach

Using Redis sliding window with `rate-limiter-flexible`.
Considered IP-based vs API-key-based — went with IP for now since we don't
have API keys yet, and can layer key-based later.

## Testing

- Run `npm run test:rate-limit` to see the rate limiting behavior
- Or hit the endpoint 110 times in rapid succession in dev

## Areas to focus on

- The Redis key structure (line 47) — I'm not sure it's optimal
- Error response format (line 89) — should match our existing error shape?
Eine gesunde Review-Kultur aufbauen
Antworte innerhalb von 24 Stunden. Veraltete PRs sind demotivierend und erzeugen Merge-Konflikte. Wenn du heute nicht reviewen kannst, sag es.
Trenne Review von Genehmigung. Du kannst Kommentare hinterlassen, ohne den PR zu blockieren. Nutze "Request changes" nur für echte Blocker.
Feiere guten Code. Reviews sind nicht nur dazu da, Probleme zu finden.
// "Really elegant approach to the retry logic here — borrowing this pattern."
// "Nice catch on the edge case in the empty array handling."
Geh von guter Absicht aus. Der Autor hat angesichts seines Kontexts vernünftige Entscheidungen getroffen. Erst Fragen, dann Schlussfolgerungen.
Halte den Scope eng. Wenn dir beim Reviewen nicht zusammenhängende Probleme auffallen, erstelle separate Issues — erweitere nicht den Scope des PRs.
Das beste Code Review, das ich je bekommen habe, hat mir ein neues Pattern beigebracht, meinen Ansatz bestätigt und mich motiviert weiterzumachen. Das ist die Messlatte.