
Security
Prompt Injection Defense: Securing LLM-Powered Applications
A security guide to defending LLM-integrated applications against prompt injection: input sanitization, output validation, privilege separation, blast radius.
·4 min read
Tags
4 articles
A security guide to defending LLM-integrated applications against prompt injection: input sanitization, output validation, privilege separation, blast radius.

The security challenges unique to serverless: injection through event sources, over-permissioned functions and dependency risk, with practical mitigations.
API security layers beyond auth: rate limiting, request validation, output encoding, security headers and audit logging, with TypeScript middleware.
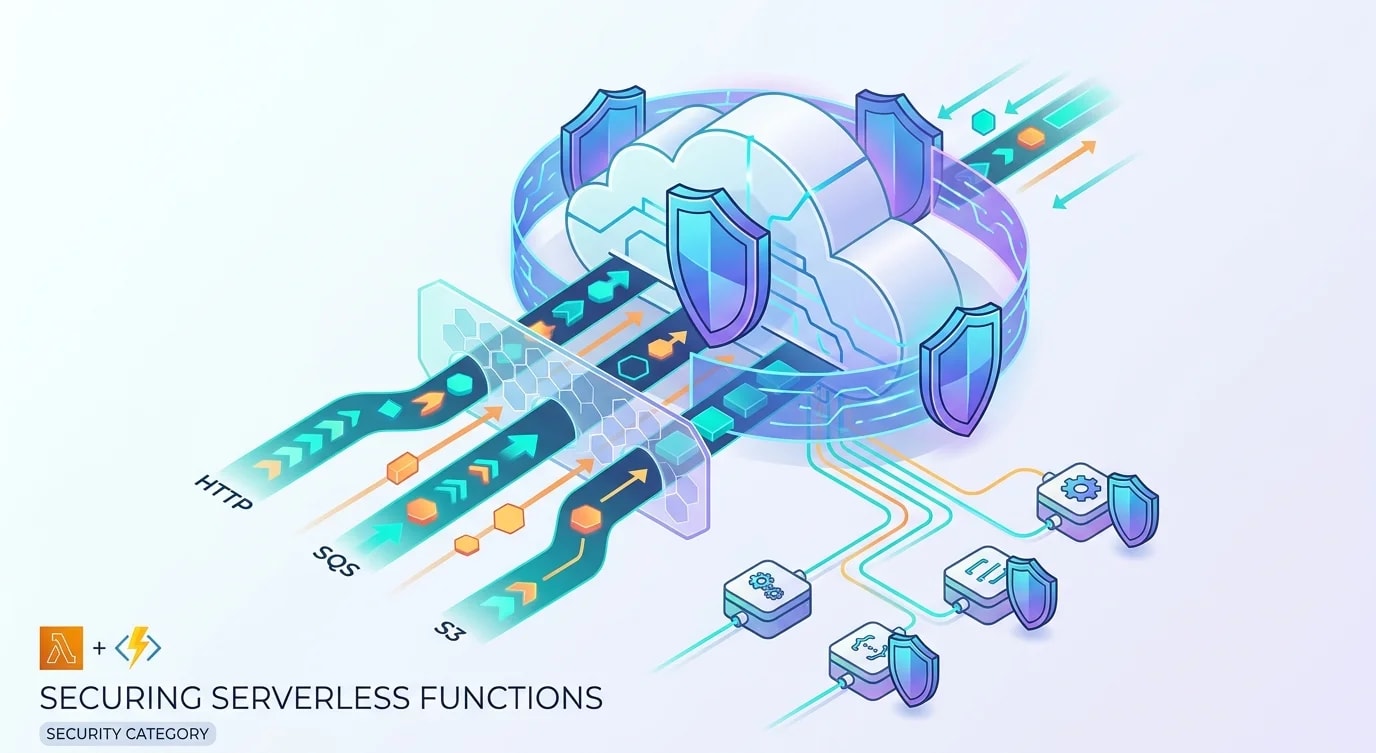
Understand the security challenges unique to serverless architectures and apply practical defense patterns for AWS Lambda, Azure Functions and friends.