Fundamentos de Service Mesh: Istio y Linkerd en la práctica
La arquitectura de un service mesh con Istio y Linkerd: gestión de tráfico, TLS mutuo, observabilidad, circuit breaking y cuándo no compensa.

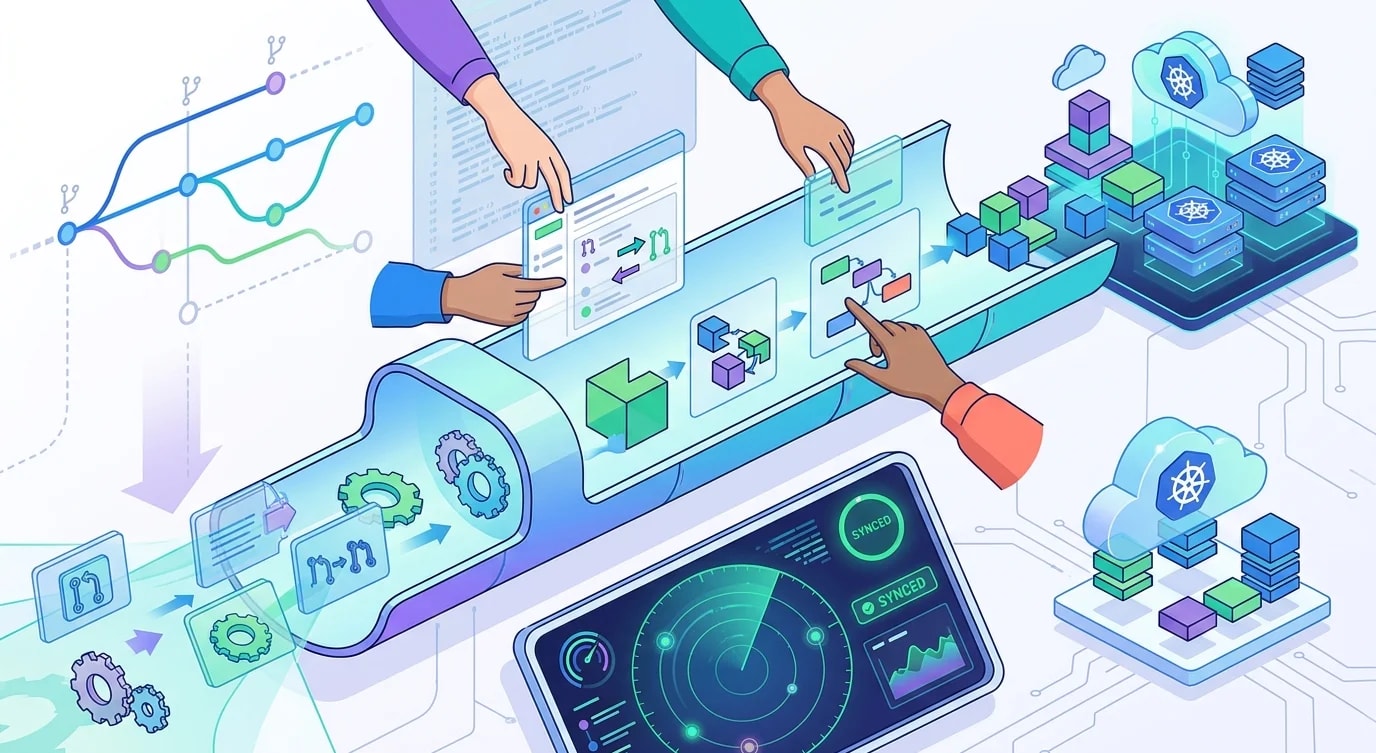
Un service mesh traslada las responsabilidades de red —reintentos, timeouts, cifrado, observabilidad— desde el código de la aplicación hacia la infraestructura. En lugar de que cada servicio implemente su propia lógica de reintentos HTTP y gestión de certificados TLS, un proxy sidecar se encarga de todo eso de forma transparente. La promesa resulta convincente: un comportamiento de red coherente en todos los servicios sin tocar el código de la aplicación.
La realidad es más matizada. Los service mesh añaden complejidad operativa, sobrecarga de recursos y una nueva capa de abstracción que hay que depurar. Para diez microservicios, un service mesh probablemente sea excesivo. Para cien servicios mantenidos por treinta equipos que implementan los reintentos cada uno a su manera, resulta transformador. Entender cuándo y cómo usarlo te libra tanto de quedarte corto como de sobrediseñar la solución.
Cómo funcionan los proxies sidecar
Cada pod recibe un proxy sidecar (Envoy en Istio, linkerd2-proxy en Linkerd) que intercepta todo el tráfico de red. La aplicación habla con localhost; el proxy se encarga de todo lo demás.
# What happens when you add a service mesh:
# Before: Service A → Network → Service B
# After:  Service A → Sidecar Proxy A → Network →
#         Sidecar Proxy B → Service B

# Istio sidecar injection: add label to namespace
apiVersion: v1
kind: Namespace
metadata:
  name: production
  labels:
    istio-injection: enabled
    # Every pod in this namespace gets an Envoy sidecar

---
# Your deployment doesn't change — sidecar is injected automatically
apiVersion: apps/v1
kind: Deployment
metadata:
  name: order-service
  namespace: production
spec:
  replicas: 3
  selector:
    matchLabels:
      app: order-service
  template:
    metadata:
      labels:
        app: order-service
    spec:
      containers:
        - name: order-service
          image: myregistry/order-service:v2.1
          ports:
            - containerPort: 8080
          # No TLS config, no retry logic, no circuit breakers
# The sidecar handles all of it# Linkerd injection: annotate the deployment
apiVersion: apps/v1
kind: Deployment
metadata:
name: order-service
annotations:
linkerd.io/inject: enabled
spec:
template:
spec:
containers:
- name: order-service
image: myregistry/order-service:v2.1
ports:
- containerPort: 8080Gestión de tráfico: despliegues canary y enrutamiento
La función más útil de un service mesh desde el primer momento: enrutar el tráfico según reglas sin modificar el código de la aplicación. Esto permite despliegues canary, pruebas A/B y lanzamientos graduales.
# Istio: canary deployment — route 5% of traffic to v2
apiVersion: networking.istio.io/v1beta1
kind: VirtualService
metadata:
  name: order-service
spec:
  hosts:
    - order-service
  http:
    - route:
        - destination:
            host: order-service
            subset: v1
          weight: 95
        - destination:
            host: order-service
            subset: v2
          weight: 5

---
apiVersion: networking.istio.io/v1beta1
kind: DestinationRule
metadata:
  name: order-service
spec:
  host: order-service
  subsets:
    - name: v1
      labels:
        version: v1
    - name: v2
      labels:
version: v2# Istio: header-based routing for testing
# Route requests with X-Debug: true header to v2
apiVersion: networking.istio.io/v1beta1
kind: VirtualService
metadata:
name: order-service
spec:
hosts:
- order-service
http:
- match:
- headers:
x-debug:
exact: "true"
route:
- destination:
host: order-service
subset: v2
- route:
- destination:
host: order-service
subset: v1TLS mutuo: cifrado sin cambios en el código
Cifrar la comunicación entre servicios normalmente exige que cada servicio gestione sus propios certificados. Un service mesh automatiza todo el ciclo de vida de esos certificados.
# Istio: enforce mTLS for all services in the mesh
apiVersion: security.istio.io/v1beta1
kind: PeerAuthentication
metadata:
  name: default
  namespace: production
spec:
  mtls:
    mode: STRICT
    # STRICT: only accept mTLS connections
    # PERMISSIVE: accept both plain and mTLS (migration mode)

---
# Authorization: only allow specific services to communicate
apiVersion: security.istio.io/v1beta1
kind: AuthorizationPolicy
metadata:
  name: order-service-policy
  namespace: production
spec:
  selector:
    matchLabels:
      app: order-service
  rules:
    - from:
        - source:
            principals:
              - "cluster.local/ns/production/sa/api-gateway"
              - "cluster.local/ns/production/sa/admin-service"
      to:
        - operation:
            methods: ["GET", "POST"]
paths: ["/api/orders/*"]# Linkerd: mTLS is enabled by default when injected
# Verify with:
# linkerd viz edges deployment -n production
#
# Output:
# SRC DST SRC_NS DST_NS SECURED
# api-gateway order-service production production √
# order-service payment-service production production √
# order-service inventory-svc production production √Observabilidad: métricas sin instrumentación
El proxy sidecar ve cada solicitud y puede emitir métricas, trazas y registros de acceso sin ningún cambio en el código de la aplicación.
# Istio gives you these metrics automatically:
# - Request rate (requests/second per service)
# - Error rate (percentage of 5xx responses)
# - Latency distribution (p50, p90, p99)
# - Connection pool metrics
# - Circuit breaker trip counts

# Query with Prometheus:
# Request rate:
# rate(istio_requests_total{destination_service="order-service"}[5m])

# Error rate:
# rate(istio_requests_total{destination_service="order-service",
#   response_code=~"5.."}[5m])
# /
# rate(istio_requests_total{destination_service="order-service"}[5m])

# P99 latency:
# histogram_quantile(0.99,
#   rate(istio_request_duration_milliseconds_bucket{
# destination_service="order-service"}[5m]))# Linkerd: built-in dashboard with golden signals
# Install viz extension:
# linkerd viz install | kubectl apply -f -
# linkerd viz dashboard
#
# Shows per-route metrics:
# Route Success Rate RPS P50 P99
# POST /api/orders 99.8% 245 12ms 89ms
# GET /api/orders/:id 100% 1.2k 3ms 15ms
# GET /api/orders 99.9% 890 8ms 45msCircuit breaking y reintentos
Configura patrones de resiliencia a nivel de infraestructura en lugar de implementarlos en cada servicio.
# Istio: circuit breaker configuration
apiVersion: networking.istio.io/v1beta1
kind: DestinationRule
metadata:
  name: payment-service
spec:
  host: payment-service
  trafficPolicy:
    connectionPool:
      tcp:
        maxConnections: 100
      http:
        h2UpgradePolicy: DEFAULT
        http1MaxPendingRequests: 50
        http2MaxRequests: 100
    outlierDetection:
      # Eject hosts that fail too frequently
      consecutive5xxErrors: 3
      interval: 30s
      baseEjectionTime: 30s
      maxEjectionPercent: 50

---
# Istio: retry policy
apiVersion: networking.istio.io/v1beta1
kind: VirtualService
metadata:
  name: payment-service
spec:
  hosts:
    - payment-service
  http:
    - route:
        - destination:
            host: payment-service
      retries:
        attempts: 3
        perTryTimeout: 2s
        retryOn: 5xx,reset,connect-failure,retriable-4xx
      timeout: 10s
Istio frente a Linkerd: cómo elegir con criterio
## Linkerd
- Lighter resource footprint (~10MB RAM per sidecar)
- Simpler configuration — fewer knobs to turn
- Faster startup time
- Written in Rust (linkerd2-proxy)
- Best for: teams that want automatic mTLS,
  observability, and basic traffic management
  without deep configuration

## Istio
- More features (Wasm extensibility, complex routing)
- Heavier resource usage (~50MB+ RAM per sidecar)
- Steeper learning curve
- Envoy-based (C++)
- Best for: teams that need fine-grained traffic
  control, complex authorization policies, or
  multi-cluster mesh

## When to use neither:
- Fewer than 10 services
- Team doesn't have Kubernetes operational experience
- Networking concerns are handled well by application
  libraries (if you already have consistent retry/TLS)
- Latency budget is extremely tight (sidecar adds
  ~1ms P99)
Puntos clave
Un service mesh traslada los reintentos, los timeouts, el cifrado y la observabilidad del código de la aplicación a los proxies sidecar: cada pod recibe un proxy que gestiona la red de forma transparente, de modo que tus servicios hablan con localhost mientras el mesh se encarga de todo lo que ocurre más allá del pod. Empieza por mTLS y la observabilidad, que aportan valor inmediato al cifrar automáticamente todo el tráfico entre servicios y ofrecerte tasas de éxito por ruta, percentiles de latencia y tasas de error sin cambiar una sola línea de código de la aplicación. La gestión de tráfico permite despliegues canary y enrutamiento basado en cabeceras mediante configuración en lugar de código: enruta el 5 % del tráfico a una nueva versión, observa las tasas de error en el panel del mesh y promueve o revierte el cambio sin volver a desplegar. Elige Linkerd para una operación más sencilla y un menor consumo de recursos, Istio para enrutamiento complejo y políticas de autorización detalladas, y ninguno de los dos cuando tengas menos de diez servicios: la complejidad operativa de mantener un service mesh debe estar justificada por los problemas de coherencia y observabilidad que resuelve.