Patrones GitOps para la gestión de clústeres Kubernetes
Flujos GitOps con configuraciones declarativas y pipelines dirigidos por Git que aportan versionado, auditabilidad y reproducibilidad a Kubernetes.

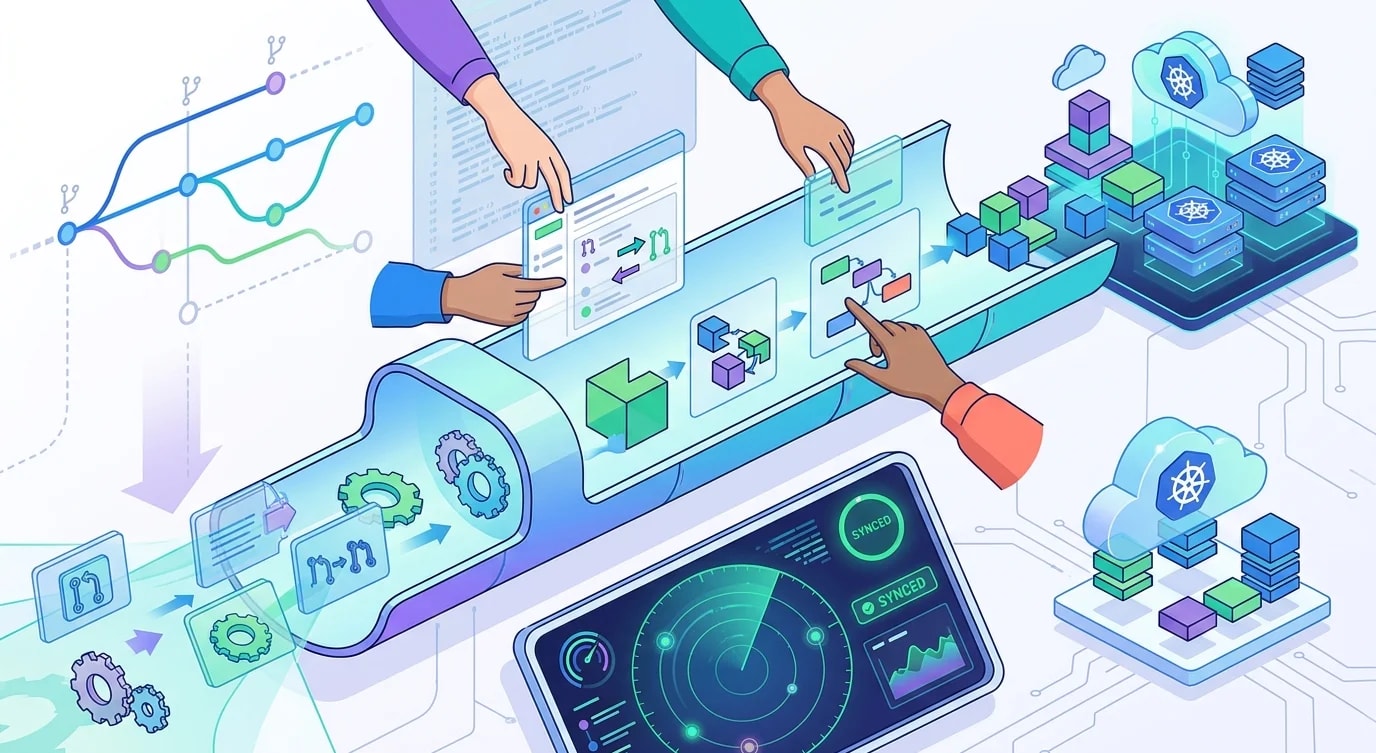
Los pipelines de despliegue tradicionales envían cambios desde los sistemas de CI directamente a los clústeres. GitOps invierte esto al convertir a Git en la única fuente de verdad: un controlador que corre dentro del clúster extrae el estado deseado desde Git y reconcilia las diferencias automáticamente. Este cambio elimina la proliferación de credenciales, crea una trazabilidad completa y hace que los rollbacks sean tan simples como revertir un commit.
El bucle de reconciliación de GitOps
El concepto central es un bucle continuo: observar el estado deseado en Git, compararlo con el estado real del clúster y reconciliar cualquier diferencia.
# ❌ Imperative deployment — fragile, no audit trail
# kubectl apply -f deployment.yaml
# kubectl set image deployment/api api=myapp:v2.3.1
# kubectl scale deployment/api --replicas=5
# Who ran this? When? What was the previous state?# ✅ Declarative GitOps — desired state lives in Git
# manifests/apps/api/deployment.yaml
apiVersion: apps/v1
kind: Deployment
metadata:
name: api
namespace: production
labels:
app: api
version: v2.3.1
spec:
replicas: 5
selector:
matchLabels:
app: api
template:
metadata:
labels:
app: api
version: v2.3.1
spec:
containers:
- name: api
image: myapp:v2.3.1
ports:
- containerPort: 3000
resources:
requests:
cpu: 200m
memory: 256Mi
limits:
cpu: 500m
memory: 512Mi
readinessProbe:
httpGet:
path: /health
port: 3000
initialDelaySeconds: 5
periodSeconds: 10Cada cambio pasa por un pull request, se revisa y deja un registro permanente en el historial de Git. Cuando algo falla, git log te dice exactamente qué cambió y git revert restaura el estado anterior.
Patrones de estructura de repositorios
Cómo organices tus repositorios GitOps determina qué tan fluido opera el flujo de trabajo a escala. Existen dos patrones dominantes: monorepo y un repositorio por entorno.
// Pattern 1: Environment branches (simple but limited)
interface BranchPattern {
  repo: string;
  branches: Record<string, string>;
}

const branchBased: BranchPattern = {
  repo: "platform-manifests",
  branches: {
    main: "production",
    staging: "staging environment",
    dev: "development environment",
  },
  // Problem: cherry-picking between branches gets messy
  // Problem: hard to see diff between environments
};

// Pattern 2: Directory-based environments (recommended)
interface DirectoryPattern {
  structure: string[];
}

const directoryBased: DirectoryPattern = {
  structure: [
    "manifests/",
    "  base/                    # Shared manifests (Kustomize base)",
    "    api/",
    "      deployment.yaml",
    "      service.yaml",
    "      kustomization.yaml",
    "    web/",
    "      deployment.yaml",
    "      service.yaml",
    "      kustomization.yaml",
    "  overlays/                # Environment-specific overrides",
    "    dev/",
    "      kustomization.yaml   # patches: replicas=1, dev image tags",
    "    staging/",
    "      kustomization.yaml   # patches: replicas=2, staging configs",
    "    production/",
    "      kustomization.yaml   # patches: replicas=5, production configs",
  ],
};
El enfoque basado en directorios con overlays de Kustomize mantiene la configuración compartida DRY y al mismo tiempo hace que las diferencias entre entornos sean explícitas y revisables.
Actualizaciones automáticas de imágenes
Cuando se construye una nueva imagen de contenedor, necesitas que el repositorio GitOps refleje el nuevo tag. Hacer PRs manuales por cada actualización de imagen no escala.
interface ImageUpdatePolicy {
  imageRepository: string;
  policy: "semver" | "alphabetical" | "timestamp";
  filterPattern: string;
  automationPath: string;
}

const imageUpdateConfig: ImageUpdatePolicy[] = [
  {
    imageRepository: "registry.example.com/api",
    policy: "semver",
    filterPattern: ">=2.0.0 <3.0.0",
    automationPath: "manifests/overlays/staging/kustomization.yaml",
  },
  {
    imageRepository: "registry.example.com/web",
    policy: "semver",
    filterPattern: ">=1.0.0",
    automationPath: "manifests/overlays/staging/kustomization.yaml",
  },
];

// CI pipeline writes new image tag to Git
function updateManifest(
  filePath: string,
  imageName: string,
  newTag: string
): string {
  // Read current manifest
  const content = readFileSync(filePath, "utf-8");

  // Replace image tag with exact match
  const imagePattern = new RegExp(
    `(image:\\s*${escapeRegex(imageName)}:)\\S+`
  );

  if (!imagePattern.test(content)) {
    throw new Error(
      `Image ${imageName} not found in ${filePath}`
    );
  }

  const updated = content.replace(
    imagePattern,
    `$1${newTag}`
  );

  return updated;
}

function escapeRegex(str: string): string {
  return str.replace(/[.*+?^${}()|[\]\\]/g, "\\$&");
}
La automatización crea un commit en el repositorio GitOps con el nuevo tag de imagen. El controlador GitOps detecta el cambio e inicia la reconciliación. Esto mantiene el principio de Git como fuente de verdad mientras automatiza las partes tediosas.
Detección de desviaciones y autocorrección
Una de las propiedades más fuertes de GitOps es la detección de desviaciones. Si alguien modifica el clúster manualmente (mediante kubectl edit o llamadas directas a la API), el controlador detecta la divergencia y la revierte.
interface DriftDetectionConfig {
  syncInterval: string;
  selfHeal: boolean;
  pruneEnabled: boolean;
  retryStrategy: {
    limit: number;
    backoffDuration: string;
    backoffFactor: number;
    backoffMaxDuration: string;
  };
}

const productionSync: DriftDetectionConfig = {
  syncInterval: "3m",
  selfHeal: true,
  pruneEnabled: true,
  retryStrategy: {
    limit: 5,
    backoffDuration: "5s",
    backoffFactor: 2,
    backoffMaxDuration: "3m",
  },
};

// Monitoring drift events
interface DriftEvent {
  timestamp: Date;
  resource: string;
  namespace: string;
  field: string;
  expectedValue: unknown;
  actualValue: unknown;
  autoHealed: boolean;
}

function analyzeDriftPatterns(
  events: DriftEvent[]
): Map<string, number> {
  const patterns = new Map<string, number>();

  for (const event of events) {
    const key = `${event.namespace}/${event.resource}:${event.field}`;
    patterns.set(key, (patterns.get(key) ?? 0) + 1);
  }

  // High-frequency drift on the same resource indicates
  // someone or something is fighting the controller
  for (const [resource, count] of patterns) {
    if (count > 10) {
      console.warn(
        `Frequent drift on ${resource} (${count} events). ` +
        `Investigate: HPA conflict, manual edits, or CRD controller.`
      );
    }
  }

  return patterns;
}
La fuente más común de desviaciones inesperadas son los Horizontal Pod Autoscalers (HPA) cambiando la cantidad de réplicas y entrando en conflicto con los valores declarados en Git. La solución es eliminar replicas del manifiesto del Deployment y dejar que el HPA sea el único dueño de ese campo.
GitOps multi-clúster
Gestionar múltiples clústeres —dev, staging, producción entre regiones— requiere una organización cuidadosa para evitar la explosión de configuraciones.
interface ClusterConfig {
  name: string;
  environment: string;
  region: string;
  apps: string[];
}

const clusters: ClusterConfig[] = [
  { name: "prod-us-east", environment: "production", region: "us-east-1", apps: ["api", "web", "worker"] },
  { name: "prod-eu-west", environment: "production", region: "eu-west-1", apps: ["api", "web", "worker"] },
  { name: "staging", environment: "staging", region: "us-east-1", apps: ["api", "web", "worker"] },
];

// ApplicationSet pattern generates per-cluster configs
function generateApplicationSet(
  clusters: ClusterConfig[]
): object {
  return {
    apiVersion: "argoproj.io/v1alpha1",
    kind: "ApplicationSet",
    metadata: { name: "platform-apps", namespace: "argocd" },
    spec: {
      generators: [
        {
          matrix: {
            generators: [
              {
                list: {
                  elements: clusters.map(c => ({
                    cluster: c.name,
                    environment: c.environment,
                    region: c.region,
                  })),
                },
              },
              {
                list: {
                  elements: [
                    { app: "api" },
                    { app: "web" },
                    { app: "worker" },
                  ],
                },
              },
            ],
          },
        },
      ],
      template: {
        metadata: {
          name: "{{cluster}}-{{app}}",
        },
        spec: {
          source: {
            repoURL: "https://git.example.com/platform-manifests",
            path: "manifests/overlays/{{environment}}/{{app}}",
          },
          destination: {
            name: "{{cluster}}",
            namespace: "{{app}}",
          },
        },
      },
    },
  };
}
Los ApplicationSets generan Applications dinámicamente a partir de los metadatos del clúster. Cuando agregas un nuevo clúster a la lista, todas las aplicaciones se despliegan automáticamente sin necesidad de crear Applications manualmente.
Conclusiones clave
GitOps transforma la gestión de Kubernetes desde comandos ad hoc a un flujo de trabajo revisable, auditado y reversible. El repositorio Git se convierte en la fuente de verdad, el pull request en el mecanismo de control de cambios y el bucle de reconciliación en el motor de aplicación. Empieza con entornos basados en directorios usando overlays de Kustomize, automatiza las actualizaciones de tags de imagen desde tu pipeline de CI, habilita la autocorrección para prevenir la deriva de configuración y usa ApplicationSets para escalar entre clústeres sin duplicar manifiestos. Los equipos que adoptan GitOps con éxito son aquellos que se comprometen con una regla estricta: nada cambia en el clúster excepto a través de Git.