
Sicherheit
Sichere API-Authentifizierung: JWT, OAuth und Sessions
Praktischer Leitfaden zu sicherer Authentifizierung für moderne APIs: JWT-Tokens, OAuth-2.0-Flows und typische Fehler bei der Sitzungsverwaltung.
·6 Min. Lesezeit
Tags
4 Artikel
Praktischer Leitfaden zu sicherer Authentifizierung für moderne APIs: JWT-Tokens, OAuth-2.0-Flows und typische Fehler bei der Sitzungsverwaltung.
API-Sicherheitsebenen jenseits der Authentifizierung: Rate Limiting, Validierung, Output-Encoding, Header und Audit-Logging mit TypeScript-Middleware.

Robuste API-Autorisierung mit RBAC, ABAC und Policy-as-Code — schützt Ressourcen auf jeder Ebene und bleibt wartbar, während das System wächst.
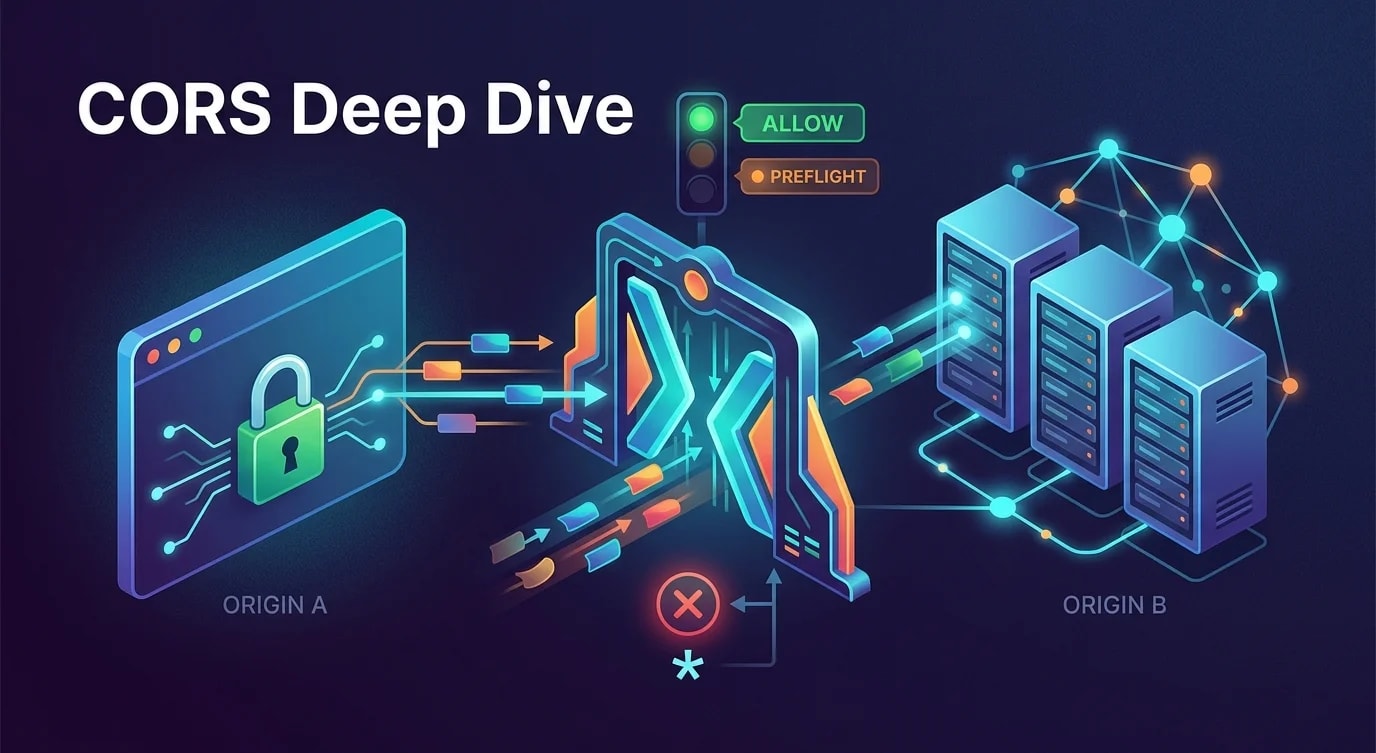
Verstehe, wie CORS auf Protokollebene arbeitet, und implementiere sichere, korrekte Konfigurationen ohne Wildcard-Allow-All-Muster.